
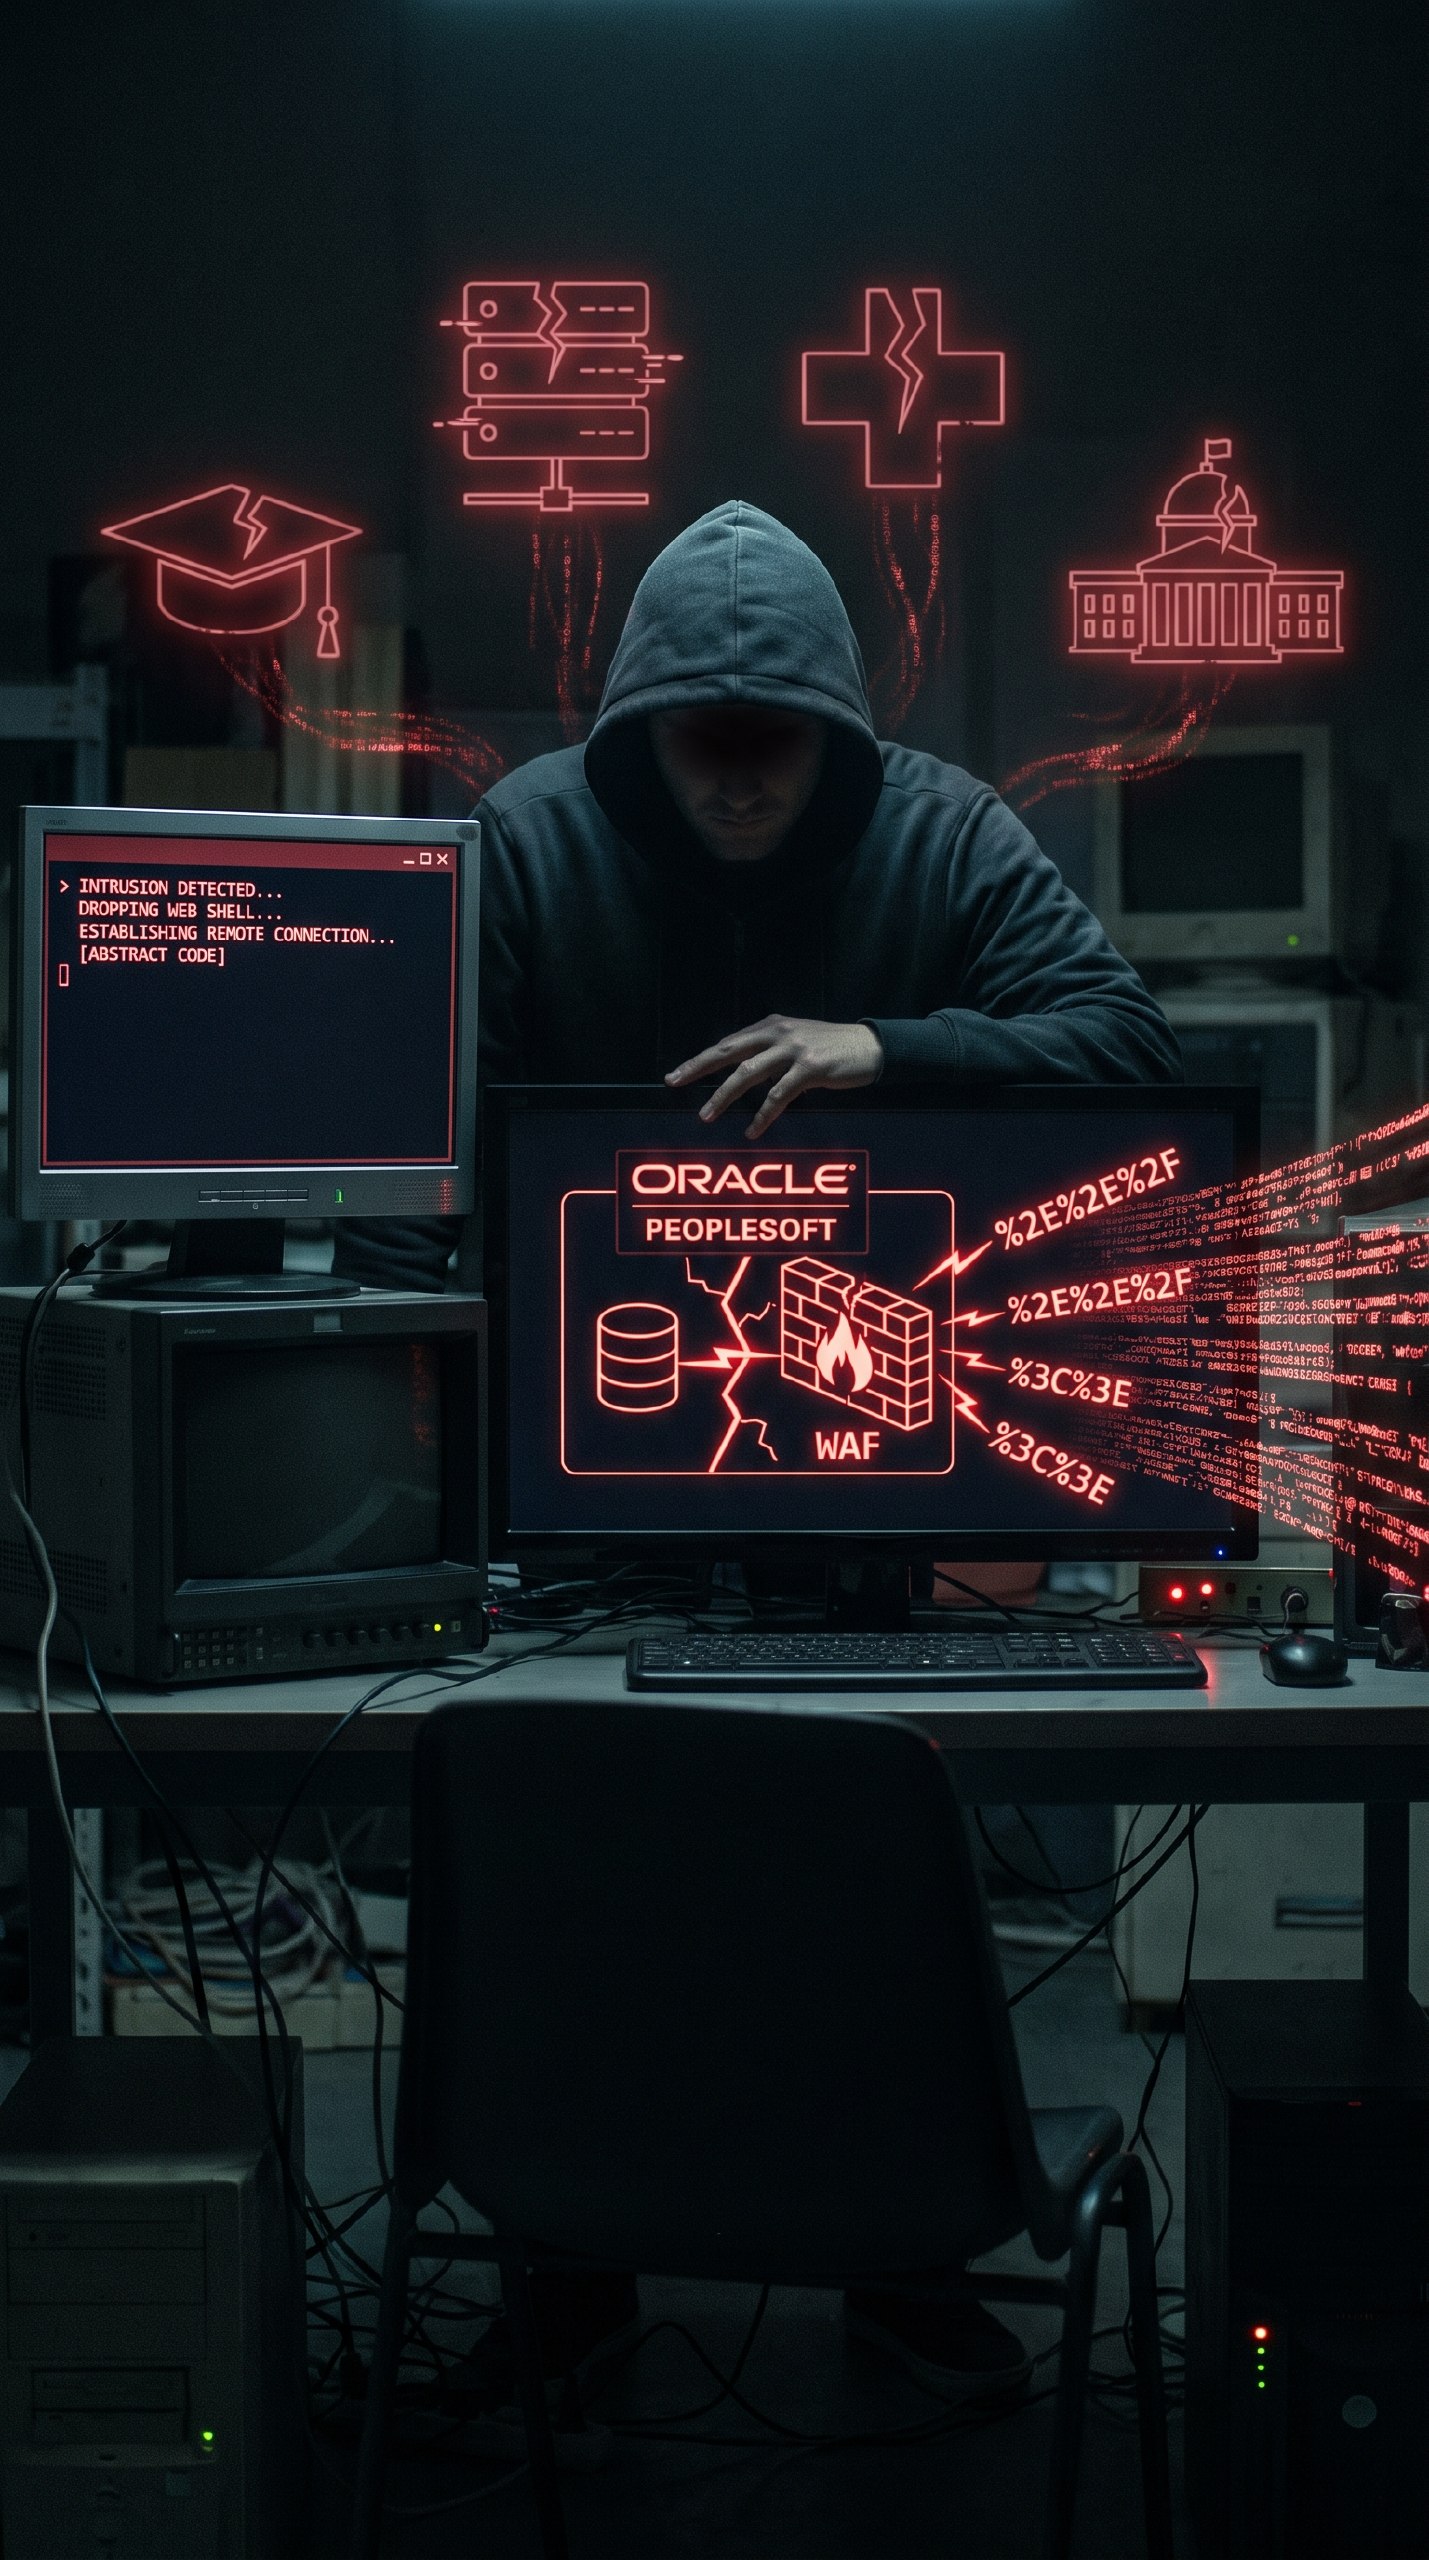
💥 Хакери ShinyHunters обходять WAF-захист для атаки на Oracle PeopleSoft
Угруповання ShinyHunters розпочало нову хвилю атак на системи Oracle PeopleSoft у різних країнах світу. Для обходу правил WAF-захисту хакери використали URL-кодування символів у запитах. Це дозволило їм успішно експлуатувати критичну вразливість CVE-2026-35273 для віддаленого виконання коду.
Після проникнення зловмисники розміщують JSP веб-шели, бэкдор SIDEEYE та утиліти MeshAgent для закріплення в мережі. Атаки зафіксовано в секторах освіти, IT, охорони здоров’я та держуправління. Отриманий доступ хакери використовують для викрадення баз даних із подальшим вимаганням викупу.