🚆 Угруповання Volt Typhoon використовувало приховану мережу Silent Train для атак
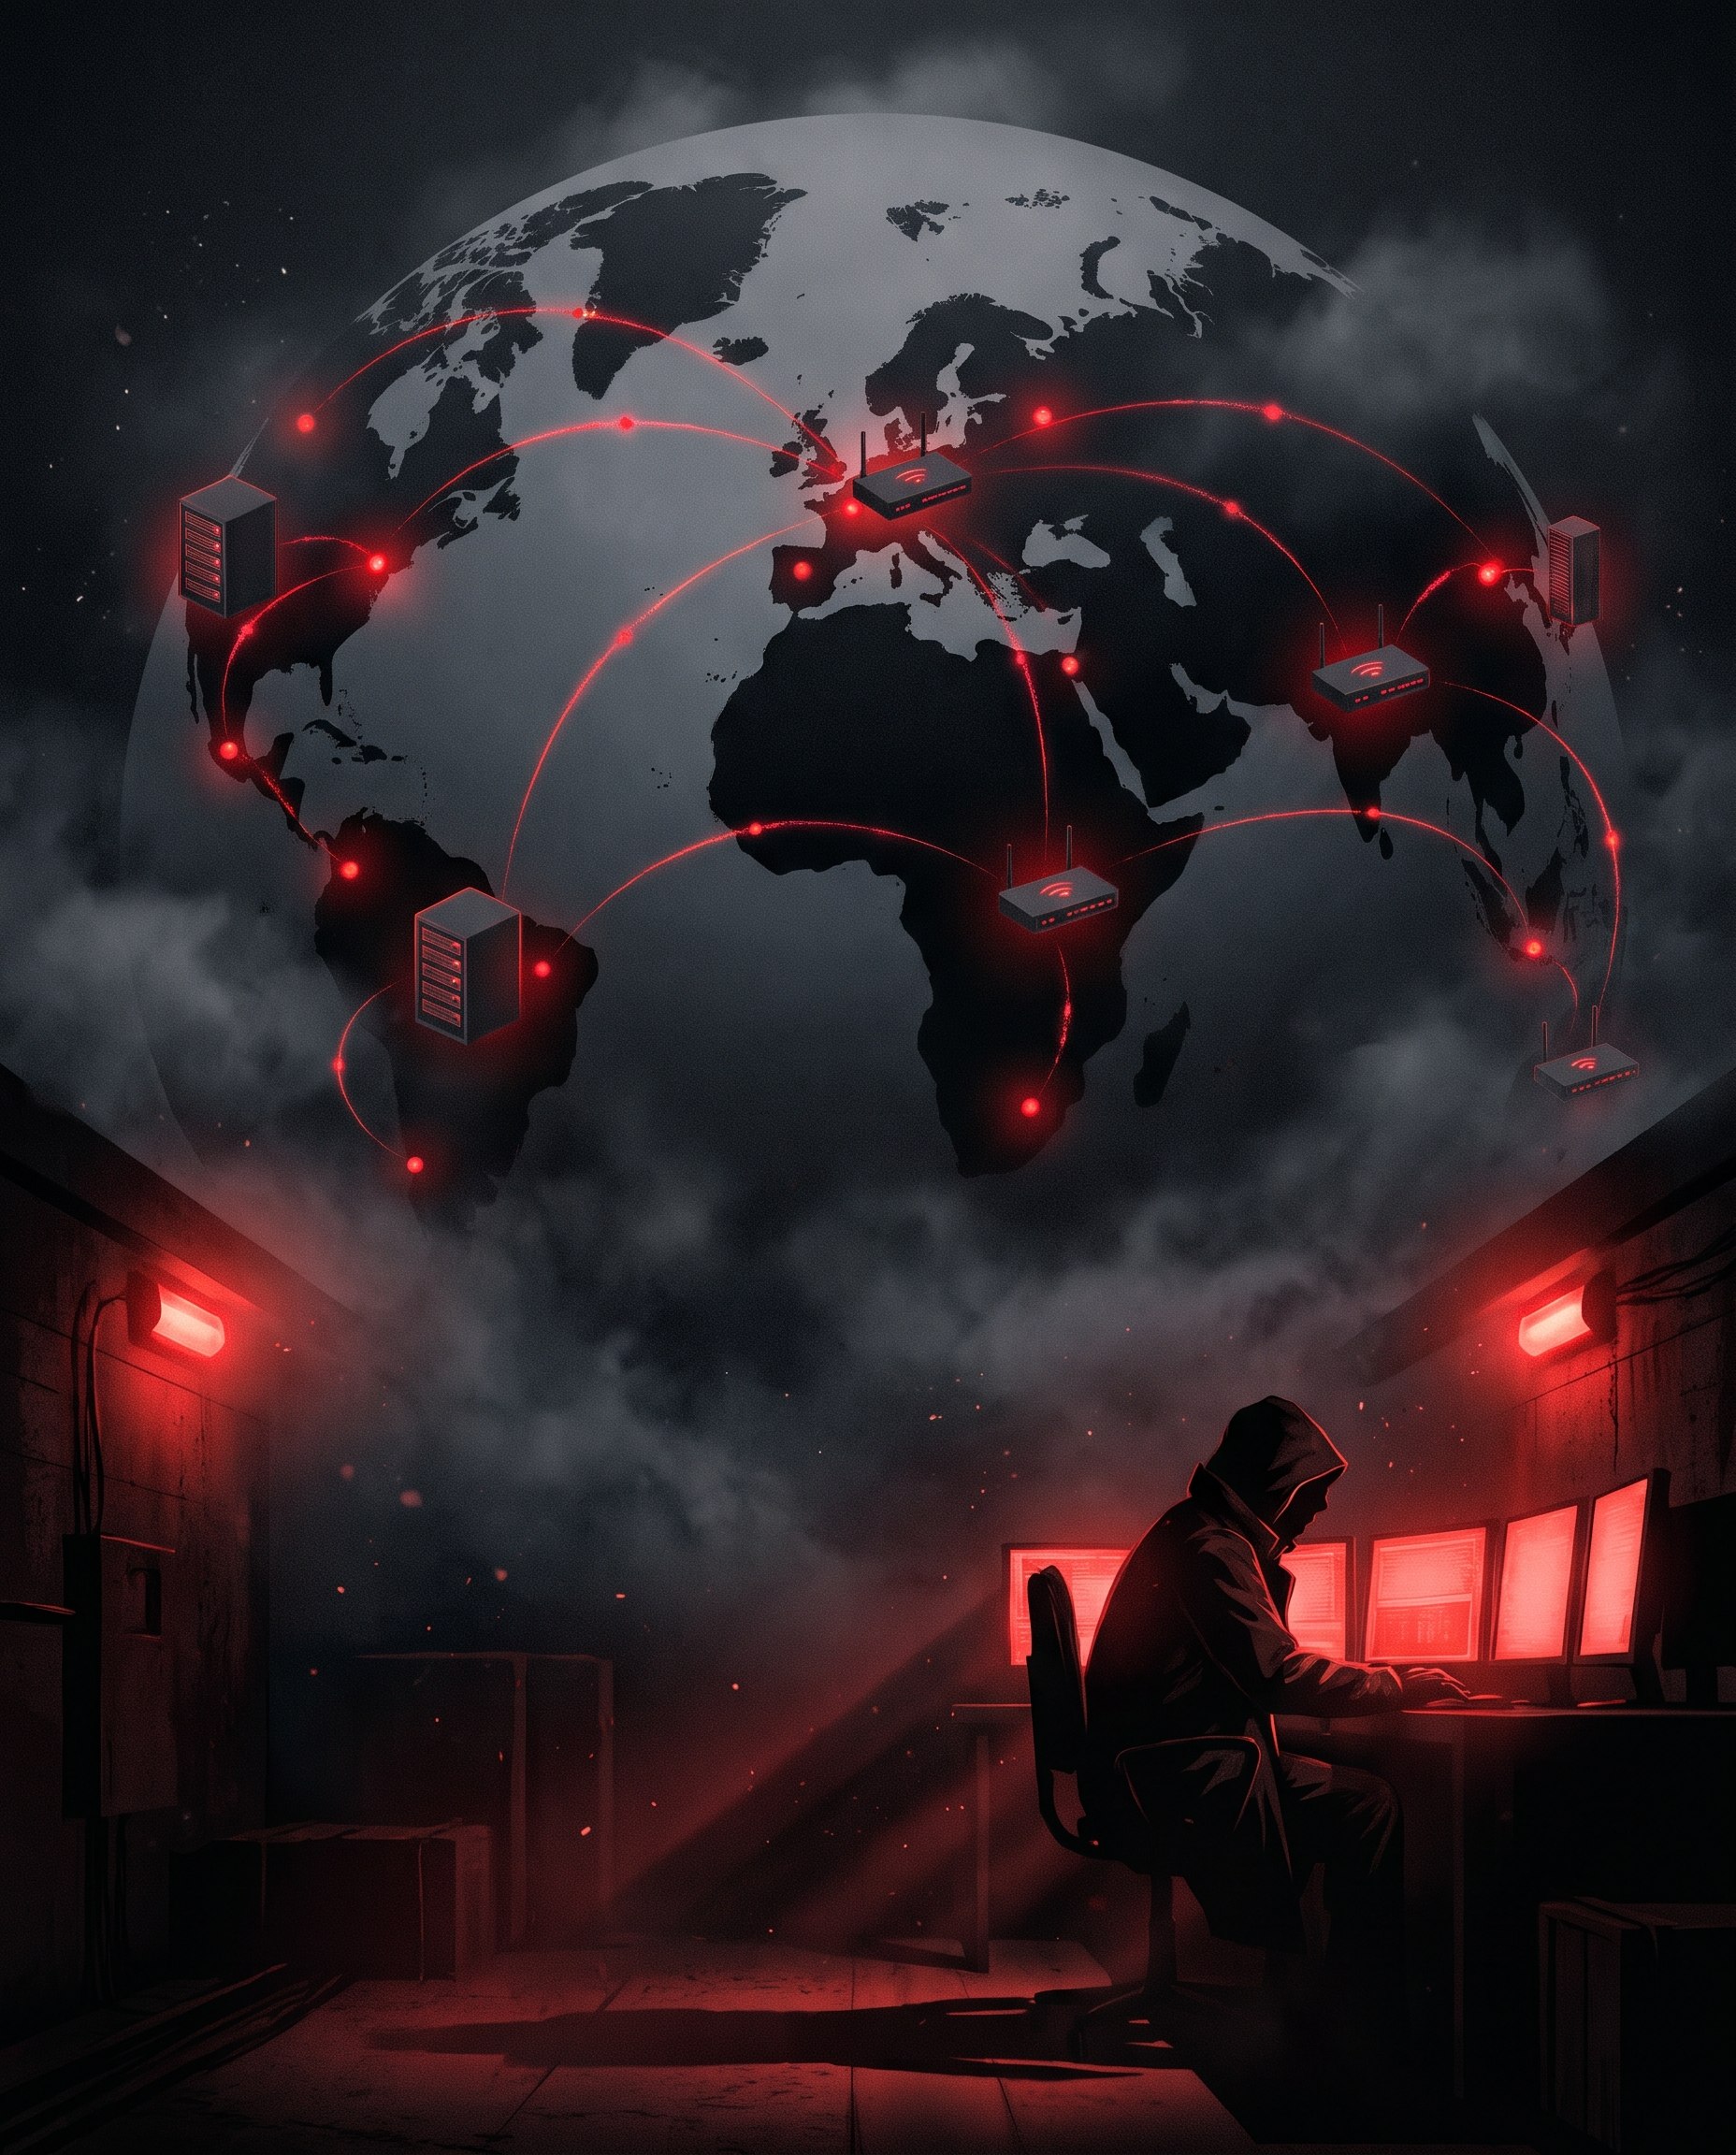
Китайське угруповання кібершпигунів Volt Typhoon пов’язане з використанням прихованої мережі ретрансляції «Silent Train» для проведення кампаній з експлуатації нульових днів. Мережа використовує ланцюжки зкомпрометованих IoT-пристроїв та роутерів по всьому світу для маскування походження трафіку. Серед цілей були комунікаційні, урядові та критичні інфраструктурні об’єкти США.
Платформа застосовувала методи антикриміналістичної безпеки, самостійно очищаючи артефакти після сесій, що тривали в середньому близько чотирьох годин. Атаки охоплювали уразливості в обладнанні таких вендорів, як Versa, Cisco та Arista. Основна увага зловмисників була зосереджена на критичних вузлах зв’язку в Гаваях, Каліфорнії та Техасі.