🧠 ШІ-інструмент Cairn за 11 хвилин знайшов 0-day у медичному ПЗ
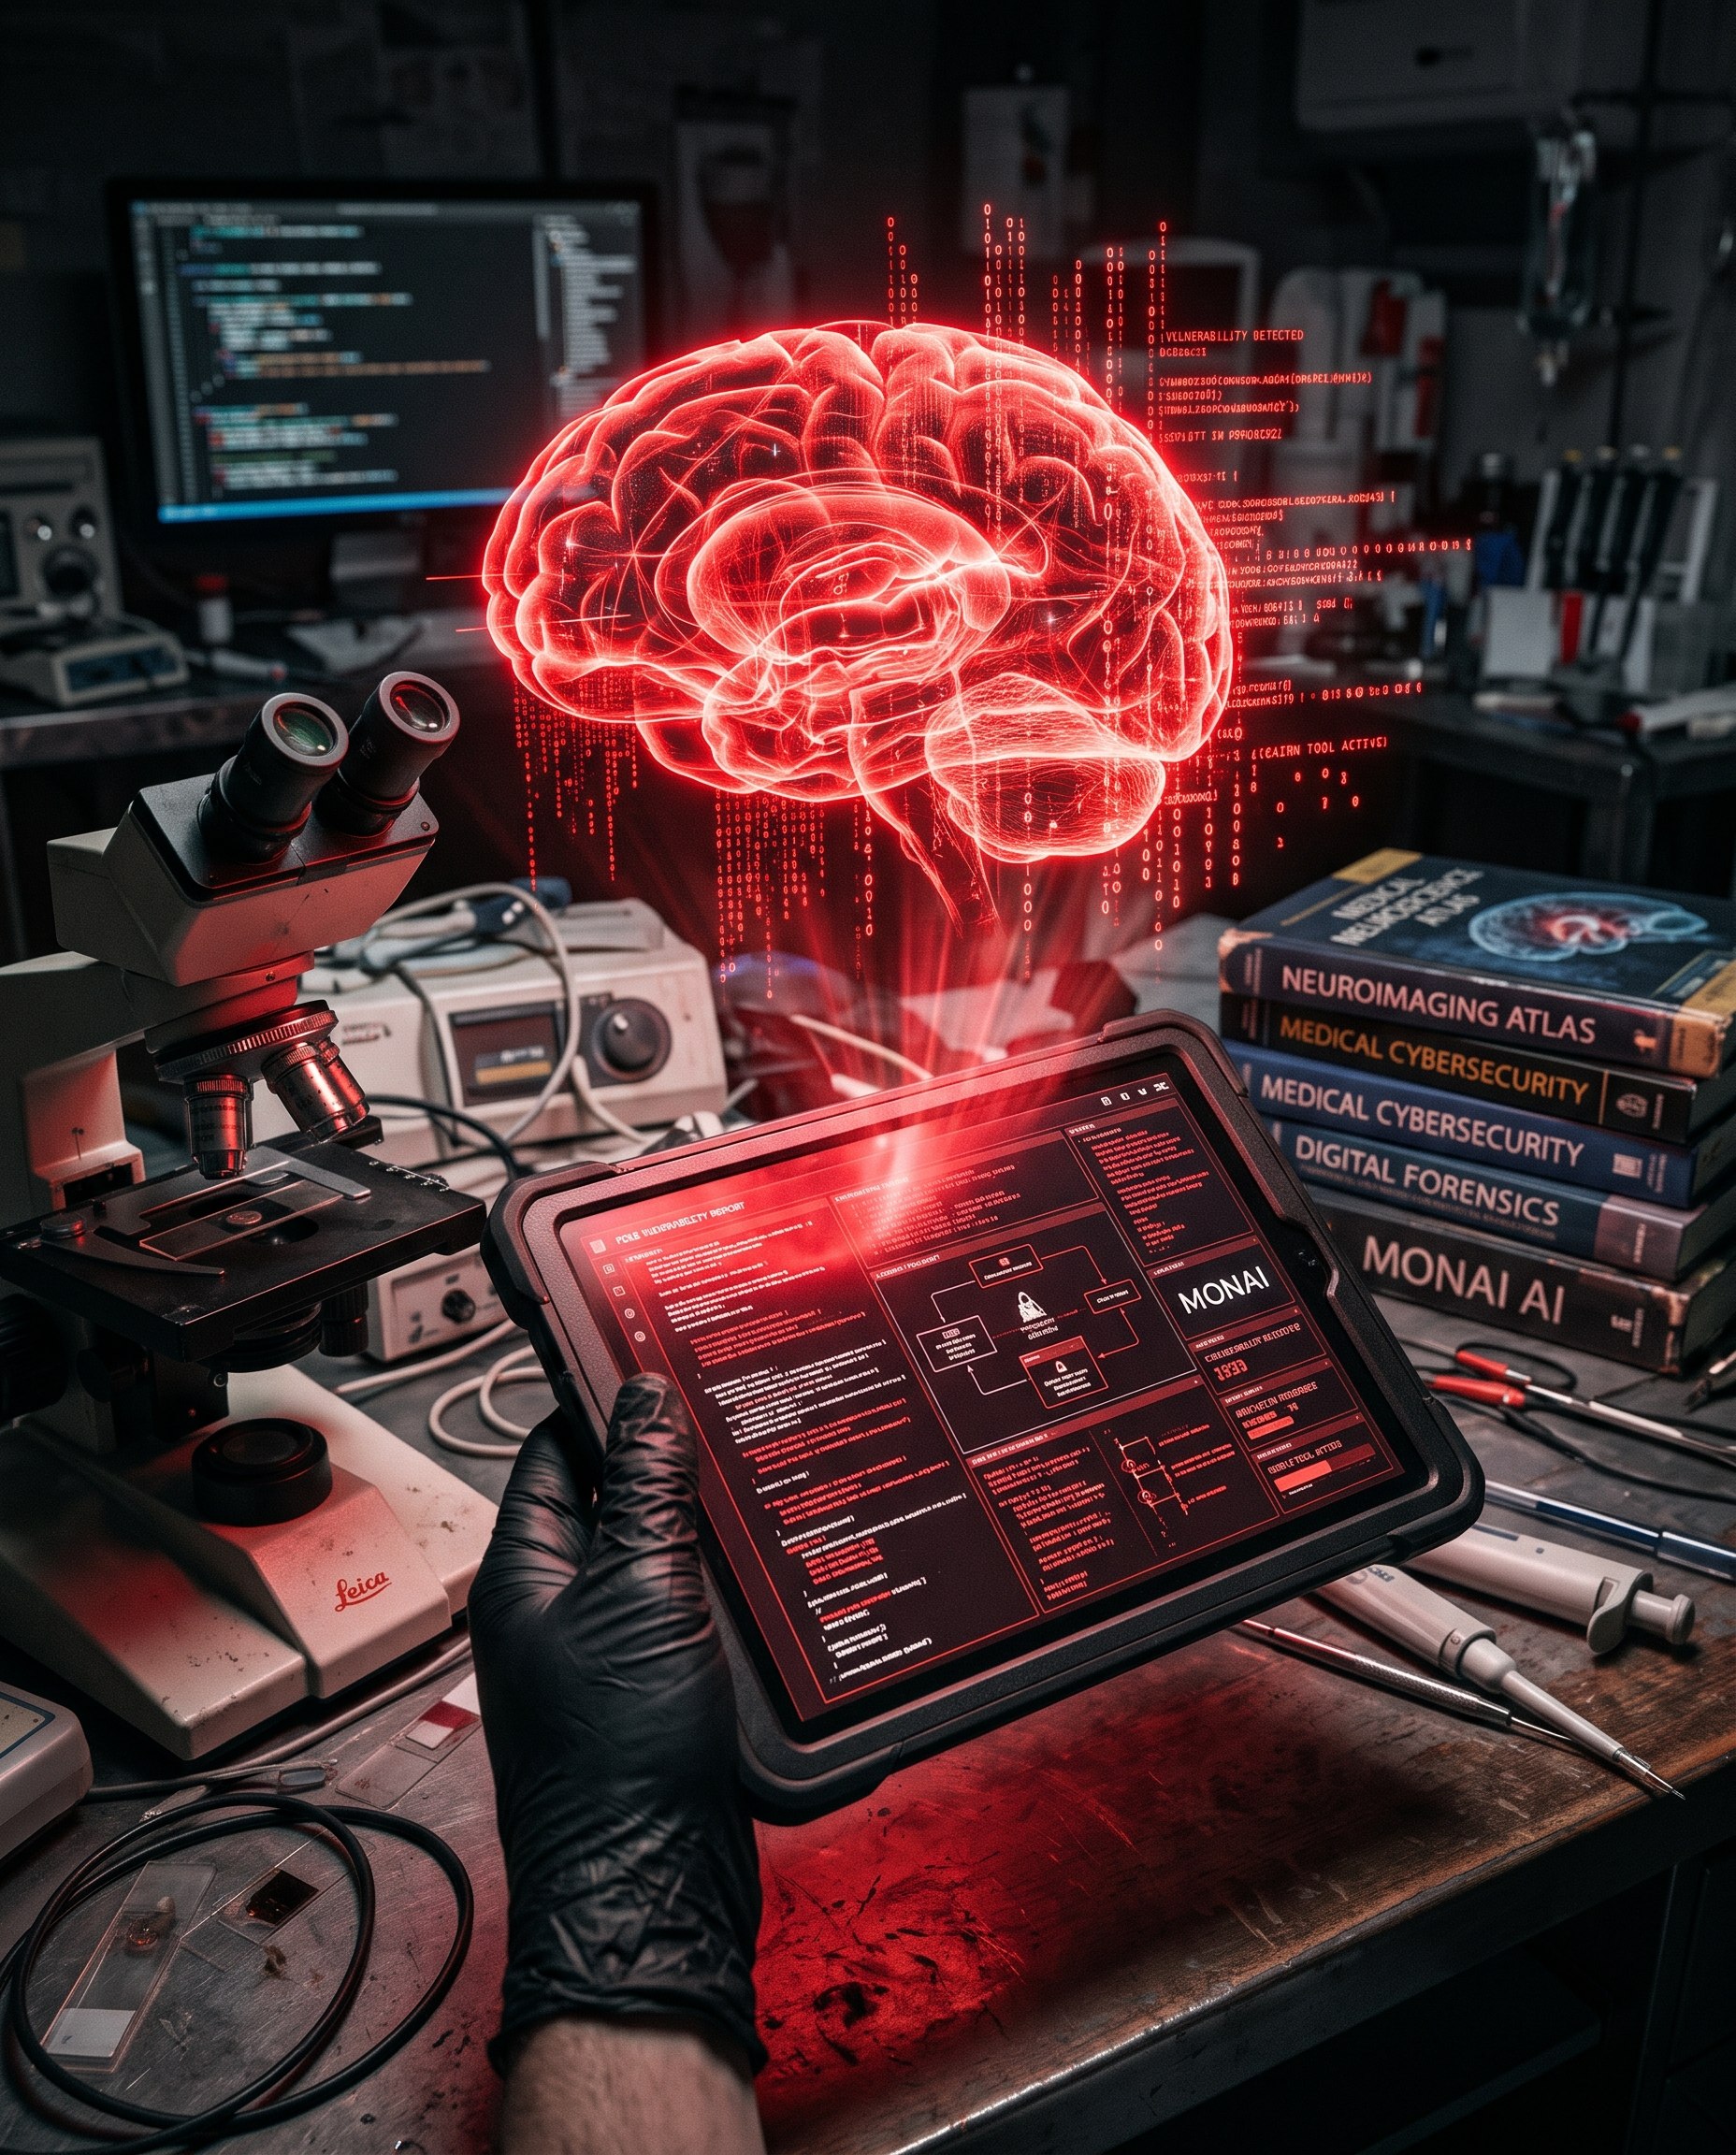
Дослідники безпеки Amazon зафіксували кібератаку, в якій зловмисники використали автономну ШІ-платформу Cairn для пошуку раніше невідомої вразливості у MONAI Label — відкритому програмному забезпеченні для розмітки медичних зображень. ШІ-агенти проаналізували інтерфейс програми та за 11 хвилин виявили помилку типу обхід шляхів файлів, яка дозволяє записувати довільні файли на сервер.
На наступному етапі агенти записали прихований код у системний файл sitecustomize.py, що дало їм повні права адміністратора на сервері. Після цього оператор перенаправив ШІ на мережу іншого університету з таким самим ПЗ. Кампанію пов’язують із китайськими хакерами; розробники MONAI Label вже випустили патч.