Блог

  • Бер, Чт, 2026
📡 Критична вразливість у роутерах TP-Link серії Archer NX

Виробник мережевого обладнання TP-Link випустив термінове оновлення для серії роутерів Archer NX через виявлення критичної помилки безпеки. Вразливість дозволяє зловмисникам повністю обійти процес автентифікації без введення пароля. Отримавши доступ до…

Читати далі
  • Бер, Чт, 2026
🛡 Витік даних співробітників HackerOne через платформу Navia

Компанія HackerOne, яка спеціалізується на пошуку вразливостей, офіційно повідомила про компрометацію персональних даних майже 300 своїх співробітників. Витік стався не через прямий злам систем компанії, а через атаку на стороннього…

Читати далі
  • Бер, Чт, 2026
📦 Шкідливий код у популярному пакеті LiteLLM на PyPI

Група хакерів TeamPCP здійснила атаку на ланцюжок постачання, впровадивши бекдор у популярний Python-пакет LiteLLM, який розміщено в репозиторії PyPI. LiteLLM широко використовується розробниками для спрощення взаємодії з різними моделями штучного…

Читати далі
  • Бер, Ср, 2026
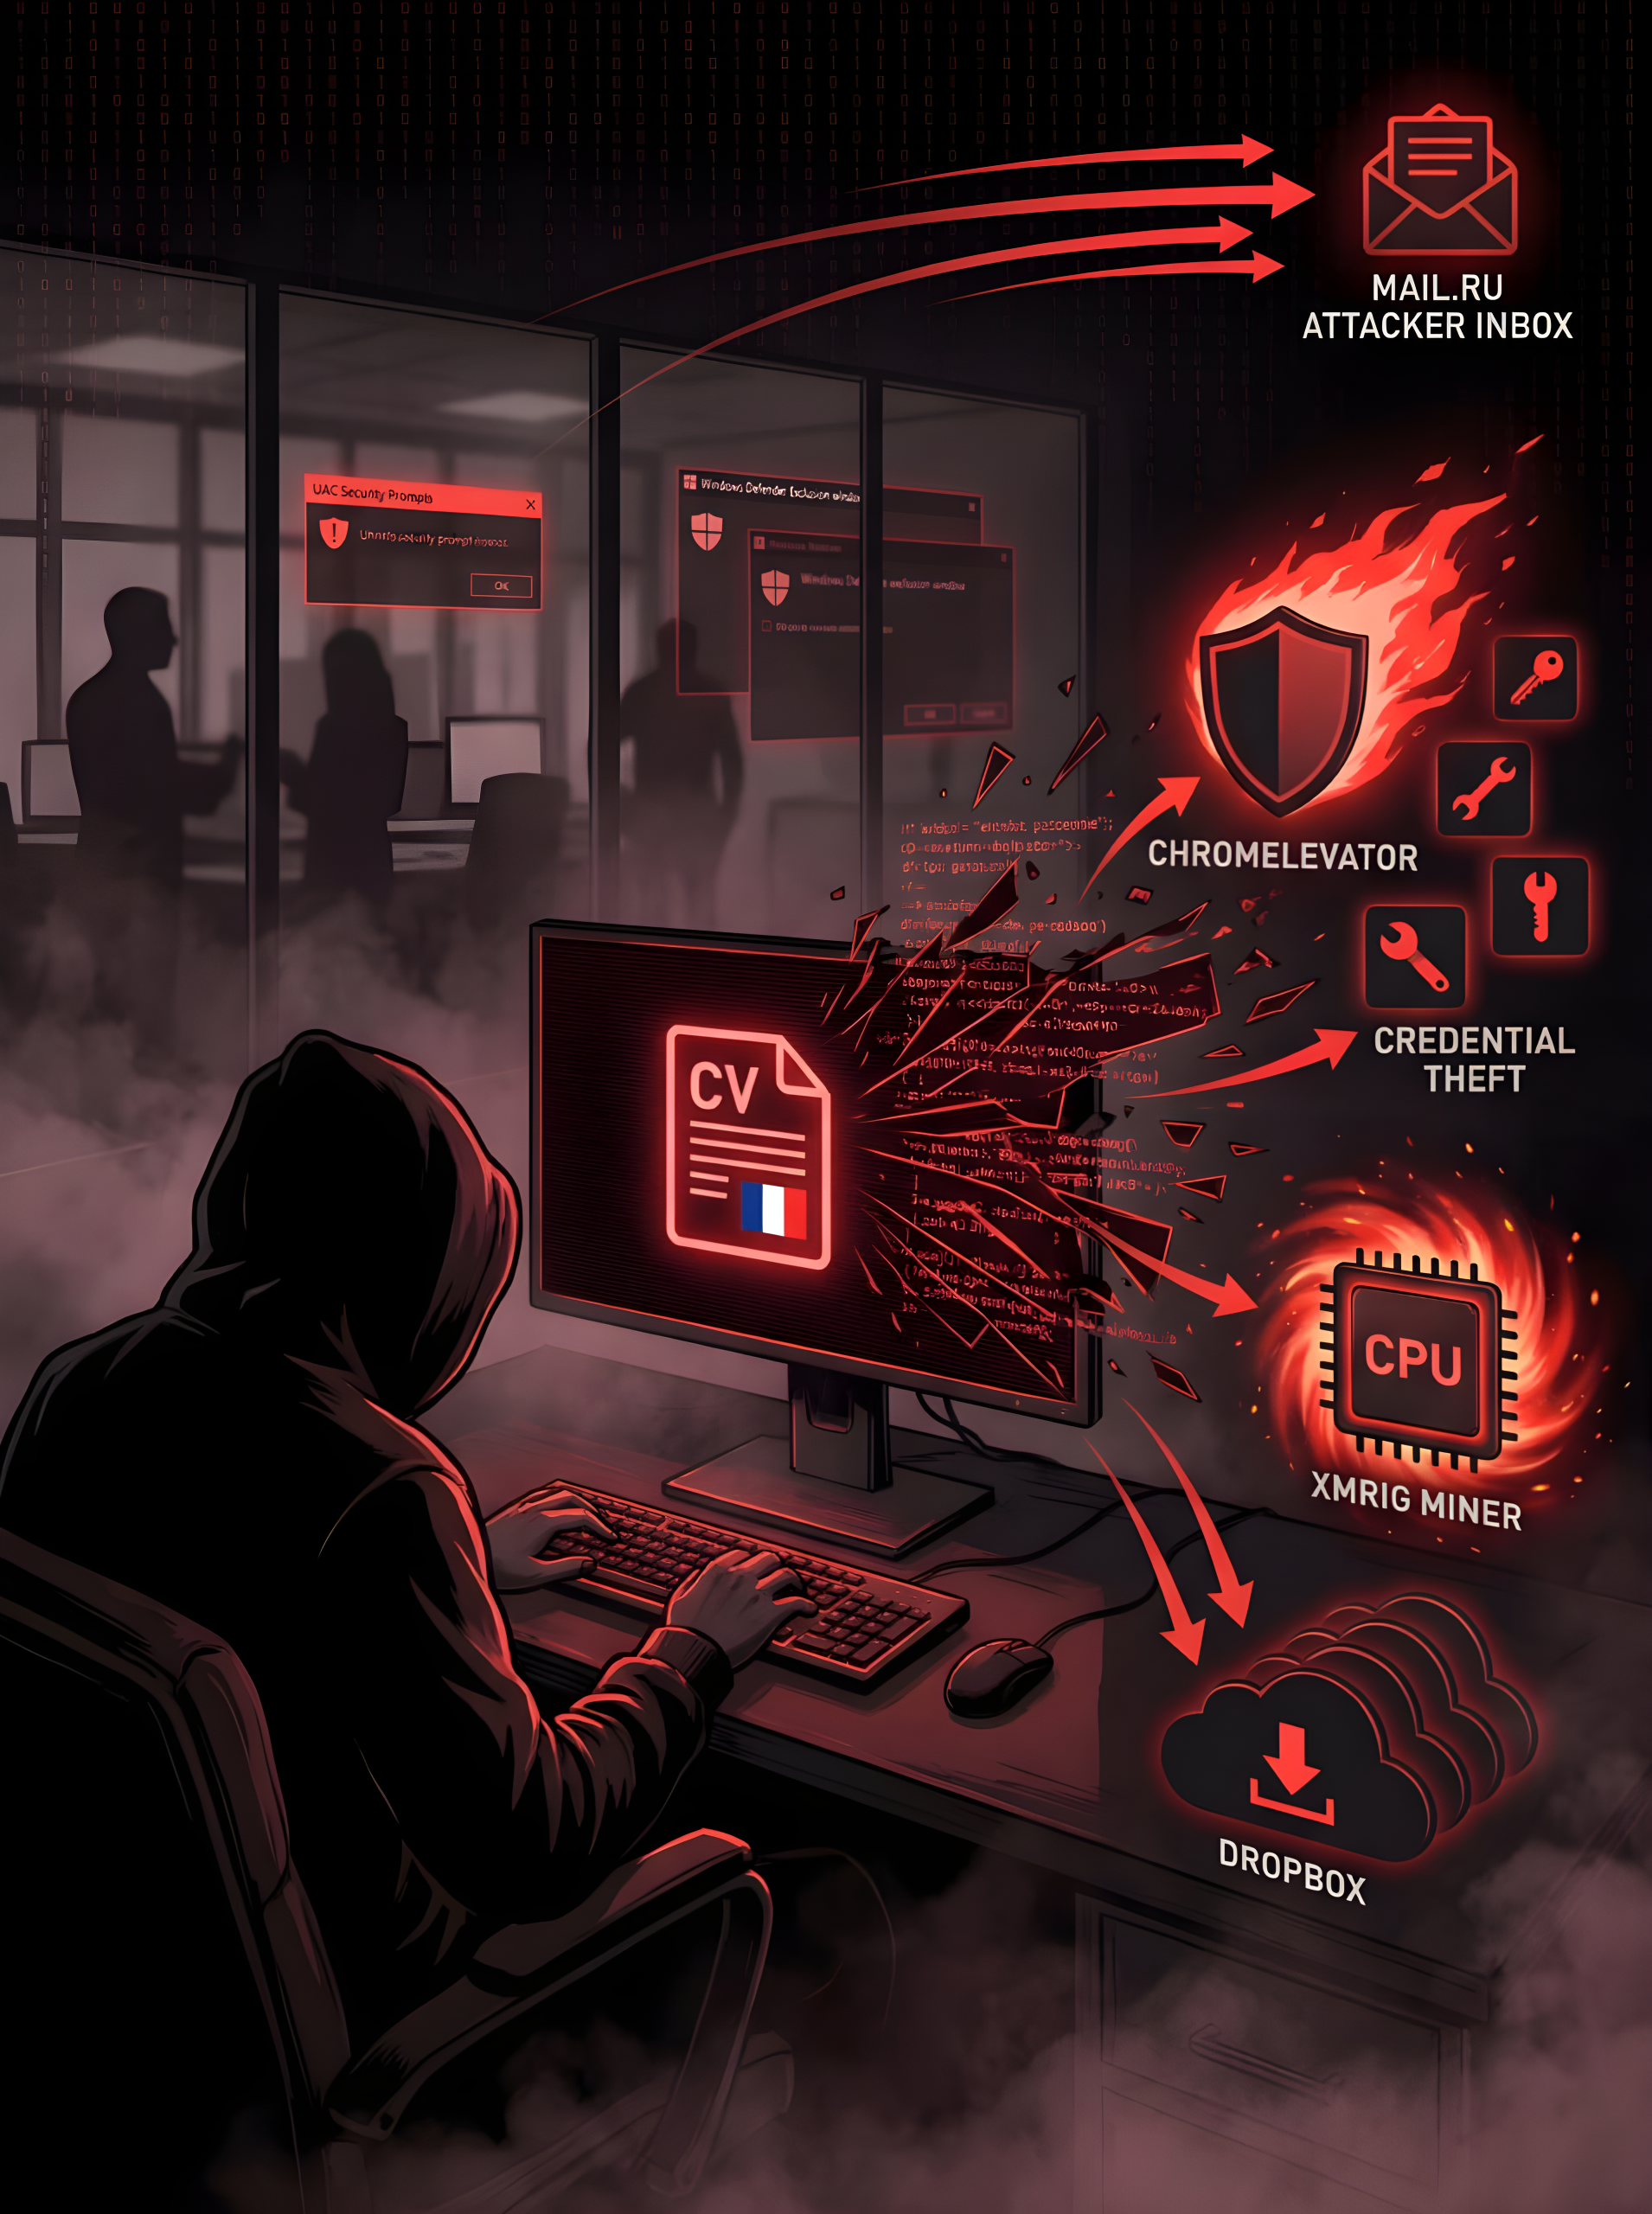
📧 Хакери розсилають фейкові резюме французькою мовою, щоб красти корпоративні облікові дані та запускати майнер Monero

Хакерська кампанія, яку Securonix позначила як FAUX#ELEVATE активно атакує французськомовні корпоративні середовища. Зловмисники надсилають фішингові листи з вкладеними VBScript-файлами, які маскуються під резюме або CV. Після запуску скрипт розгортає багатокомпонентний…

Читати далі
  • Бер, Ср, 2026
🚫 FCC заборонила продаж нових роутерів іноземного виробництва через ризики для національної безпеки

Федеральна комісія зі зв’язку США оновила свій Covered List, включивши до нього всі споживчі роутери, виготовлені за межами США, і таким чином заборонивши продаж нових моделей на американському ринку. Covered…

Читати далі
  • Бер, Ср, 2026
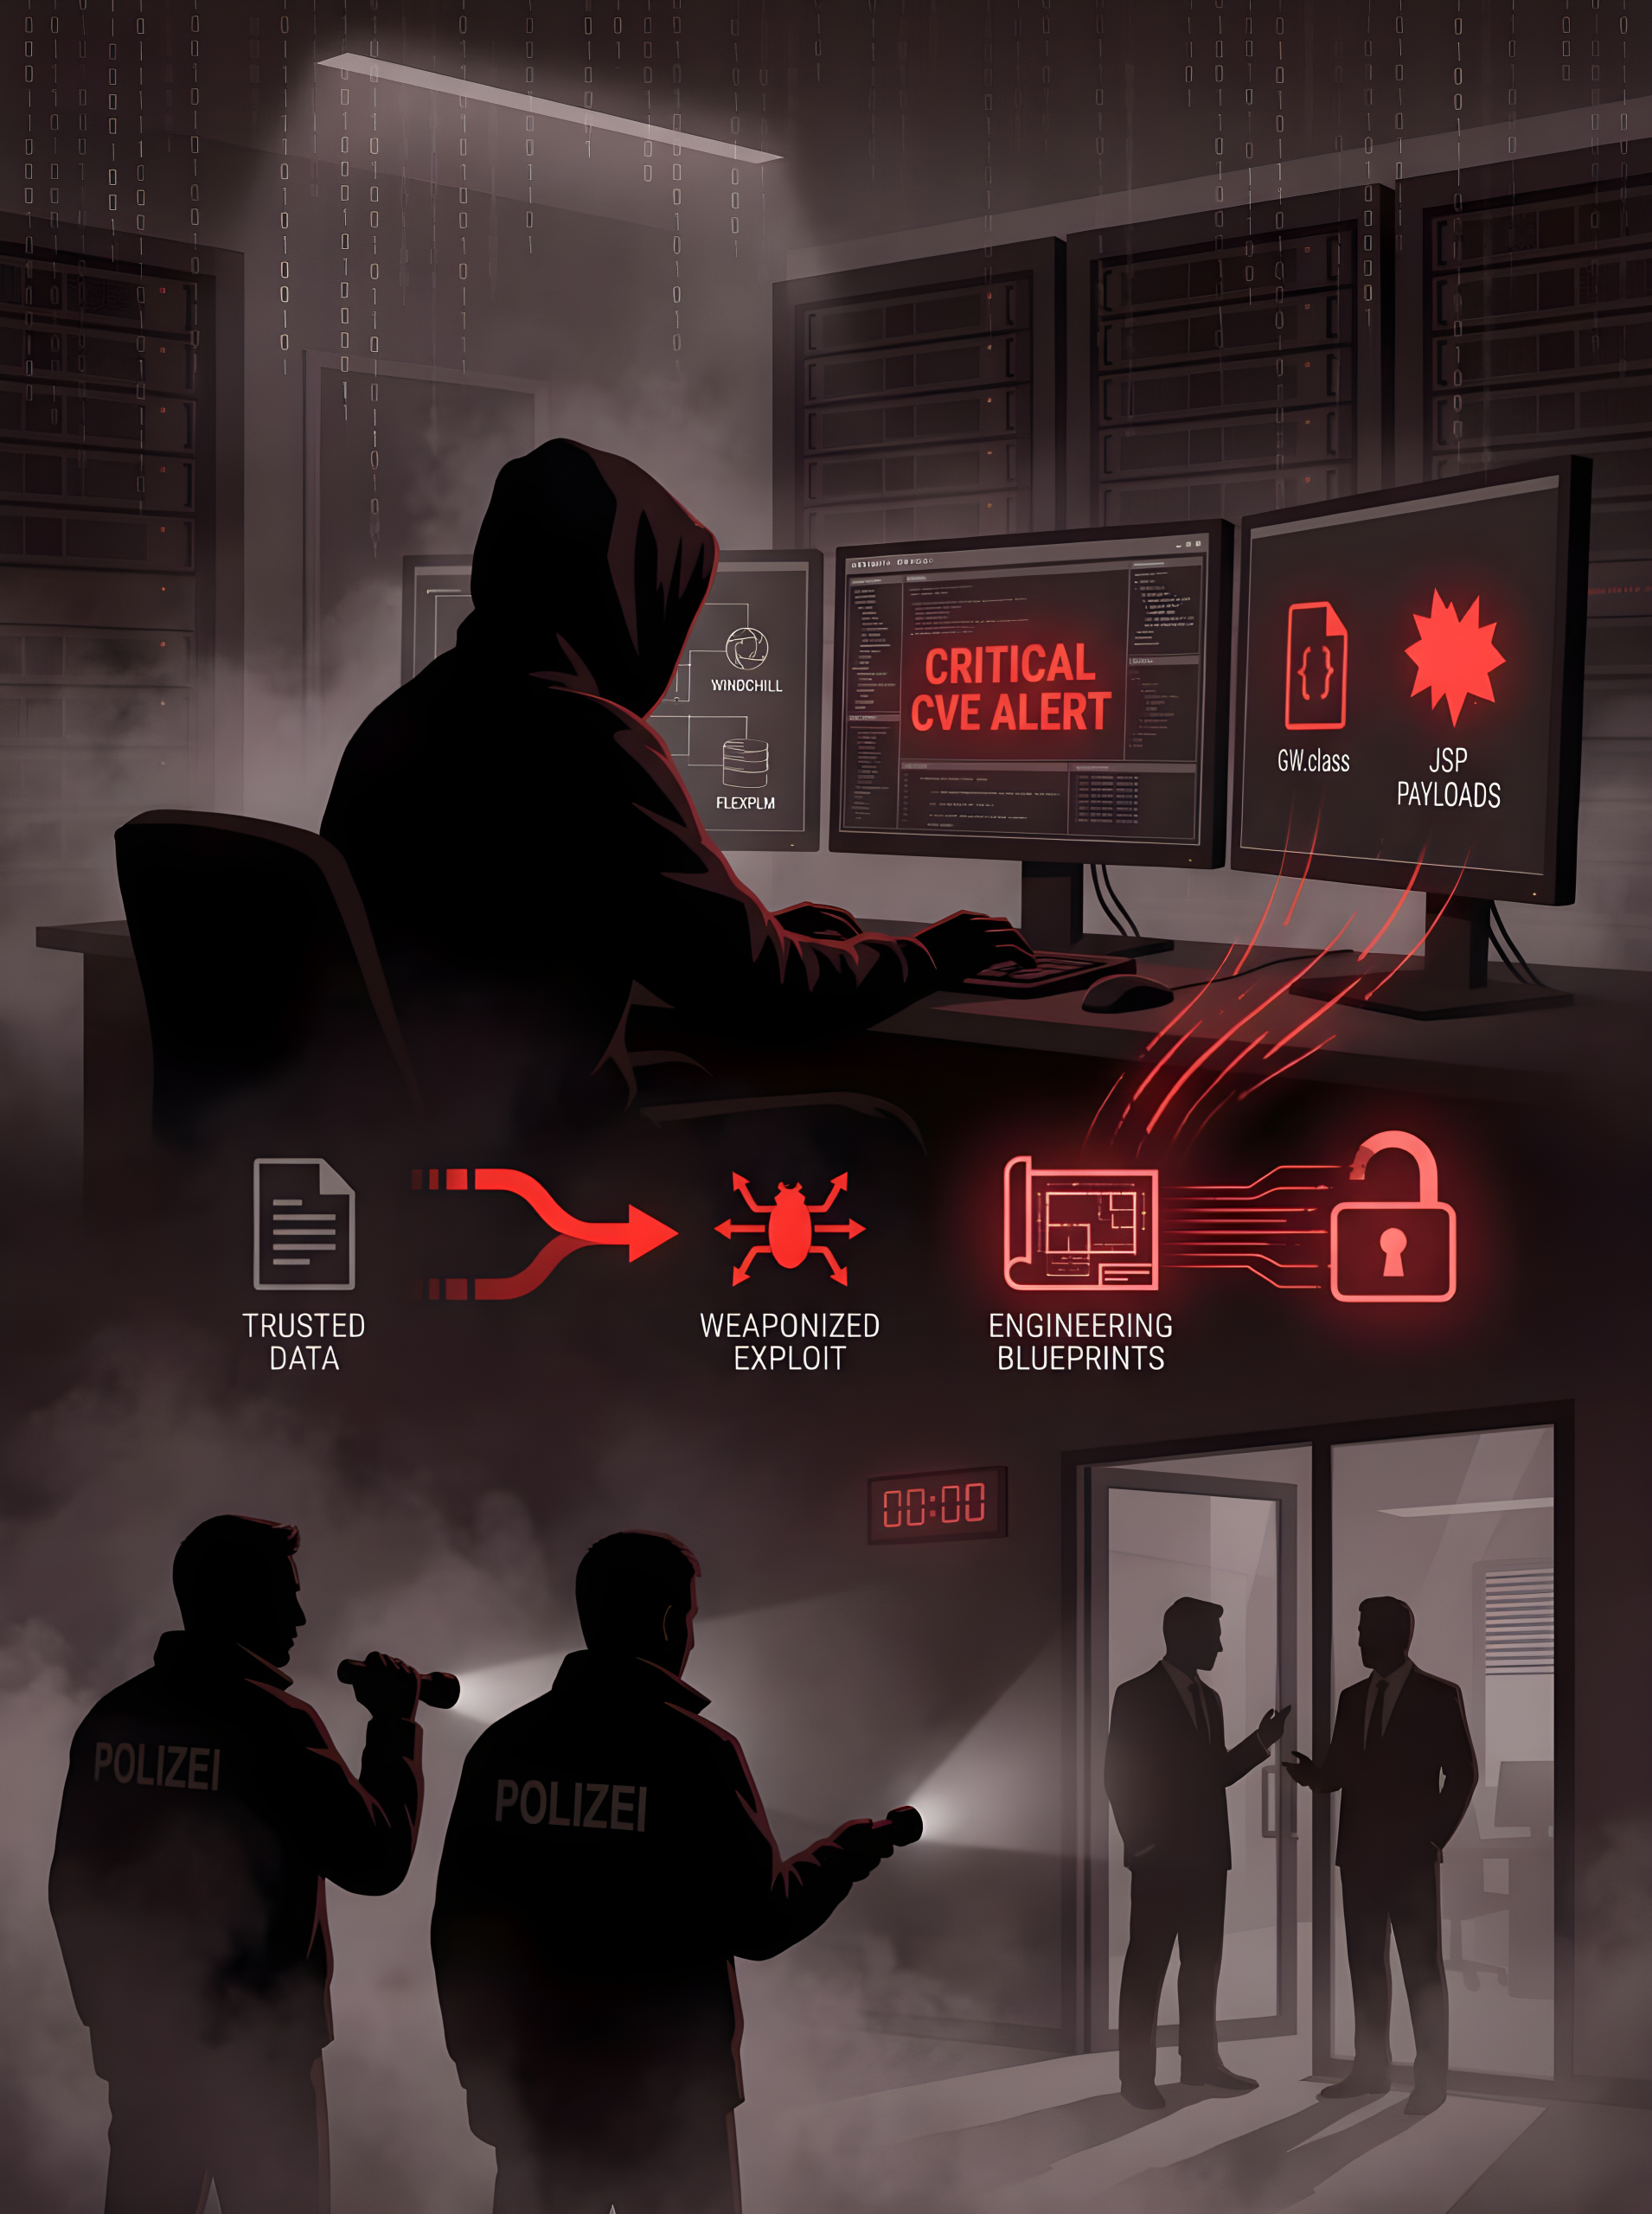
💥 PTC попередила про критичну вразливість RCE у Windchill і FlexPLM, німецька поліція розсилає термінові попередження компаніям

Компанія PTC випустила попередження про критичну вразливість CVE-2026-4681 у своїх продуктах Windchill і FlexPLM, які використовуються для управління життєвим циклом виробів у інженерних компаніях, виробництві зброї та критичних ланцюгах постачань.…

Читати далі
  • Бер, Вт, 2026
🔒 Масштабна Ransomware-атака на систему охорони здоров’я Канади

Сьогодні велика мережа медичних закладів у провінції Онтаріо офіційно підтвердила факт масованої атаки вірусом-вимагачем, яка призвела до повної зупинки ІТ-систем у п’яти великих лікарнях. Зловмисники зашифрували сервери, що відповідають за…

Читати далі
  • Бер, Вт, 2026
🤖 Група Handala використовує Telegram для поширення шкідливого ПЗ

Федеральне бюро розслідувань США оприлюднило звіт про діяльність хакерського угруповання Handala. Згідно з даними розслідування, протягом останньої доби зафіксовано масове використання месенджера Telegram як інфраструктури для командного керування шкідливими програмами.…

Читати далі
  • Бер, Вт, 2026
🍎 CISA вимагає термінового виправлення iOS через експлойт DarkSword

Агентство з кібербезпеки та захисту інфраструктури США видало директиву, яка зобов’язує державні установи терміново встановити оновлення для операційної системи iOS. Причиною стали три вразливості “нульового дня”, які активно використовуються в…

Читати далі
  • Бер, Вт, 2026
🎞 Витік даних 6,8 мільйона користувачів сервісу Crunchyroll

Популярна стрімінгова платформа Crunchyroll, розпочала внутрішнє розслідування після заяви хакерів про викрадення бази даних 6,8 мільйона користувачів. Зловмисники стверджують, що отримали доступ до конфіденційної інформації, включаючи імена користувачів, електронні адреси…

Читати далі