Блог

  • Бер, Пн, 2026
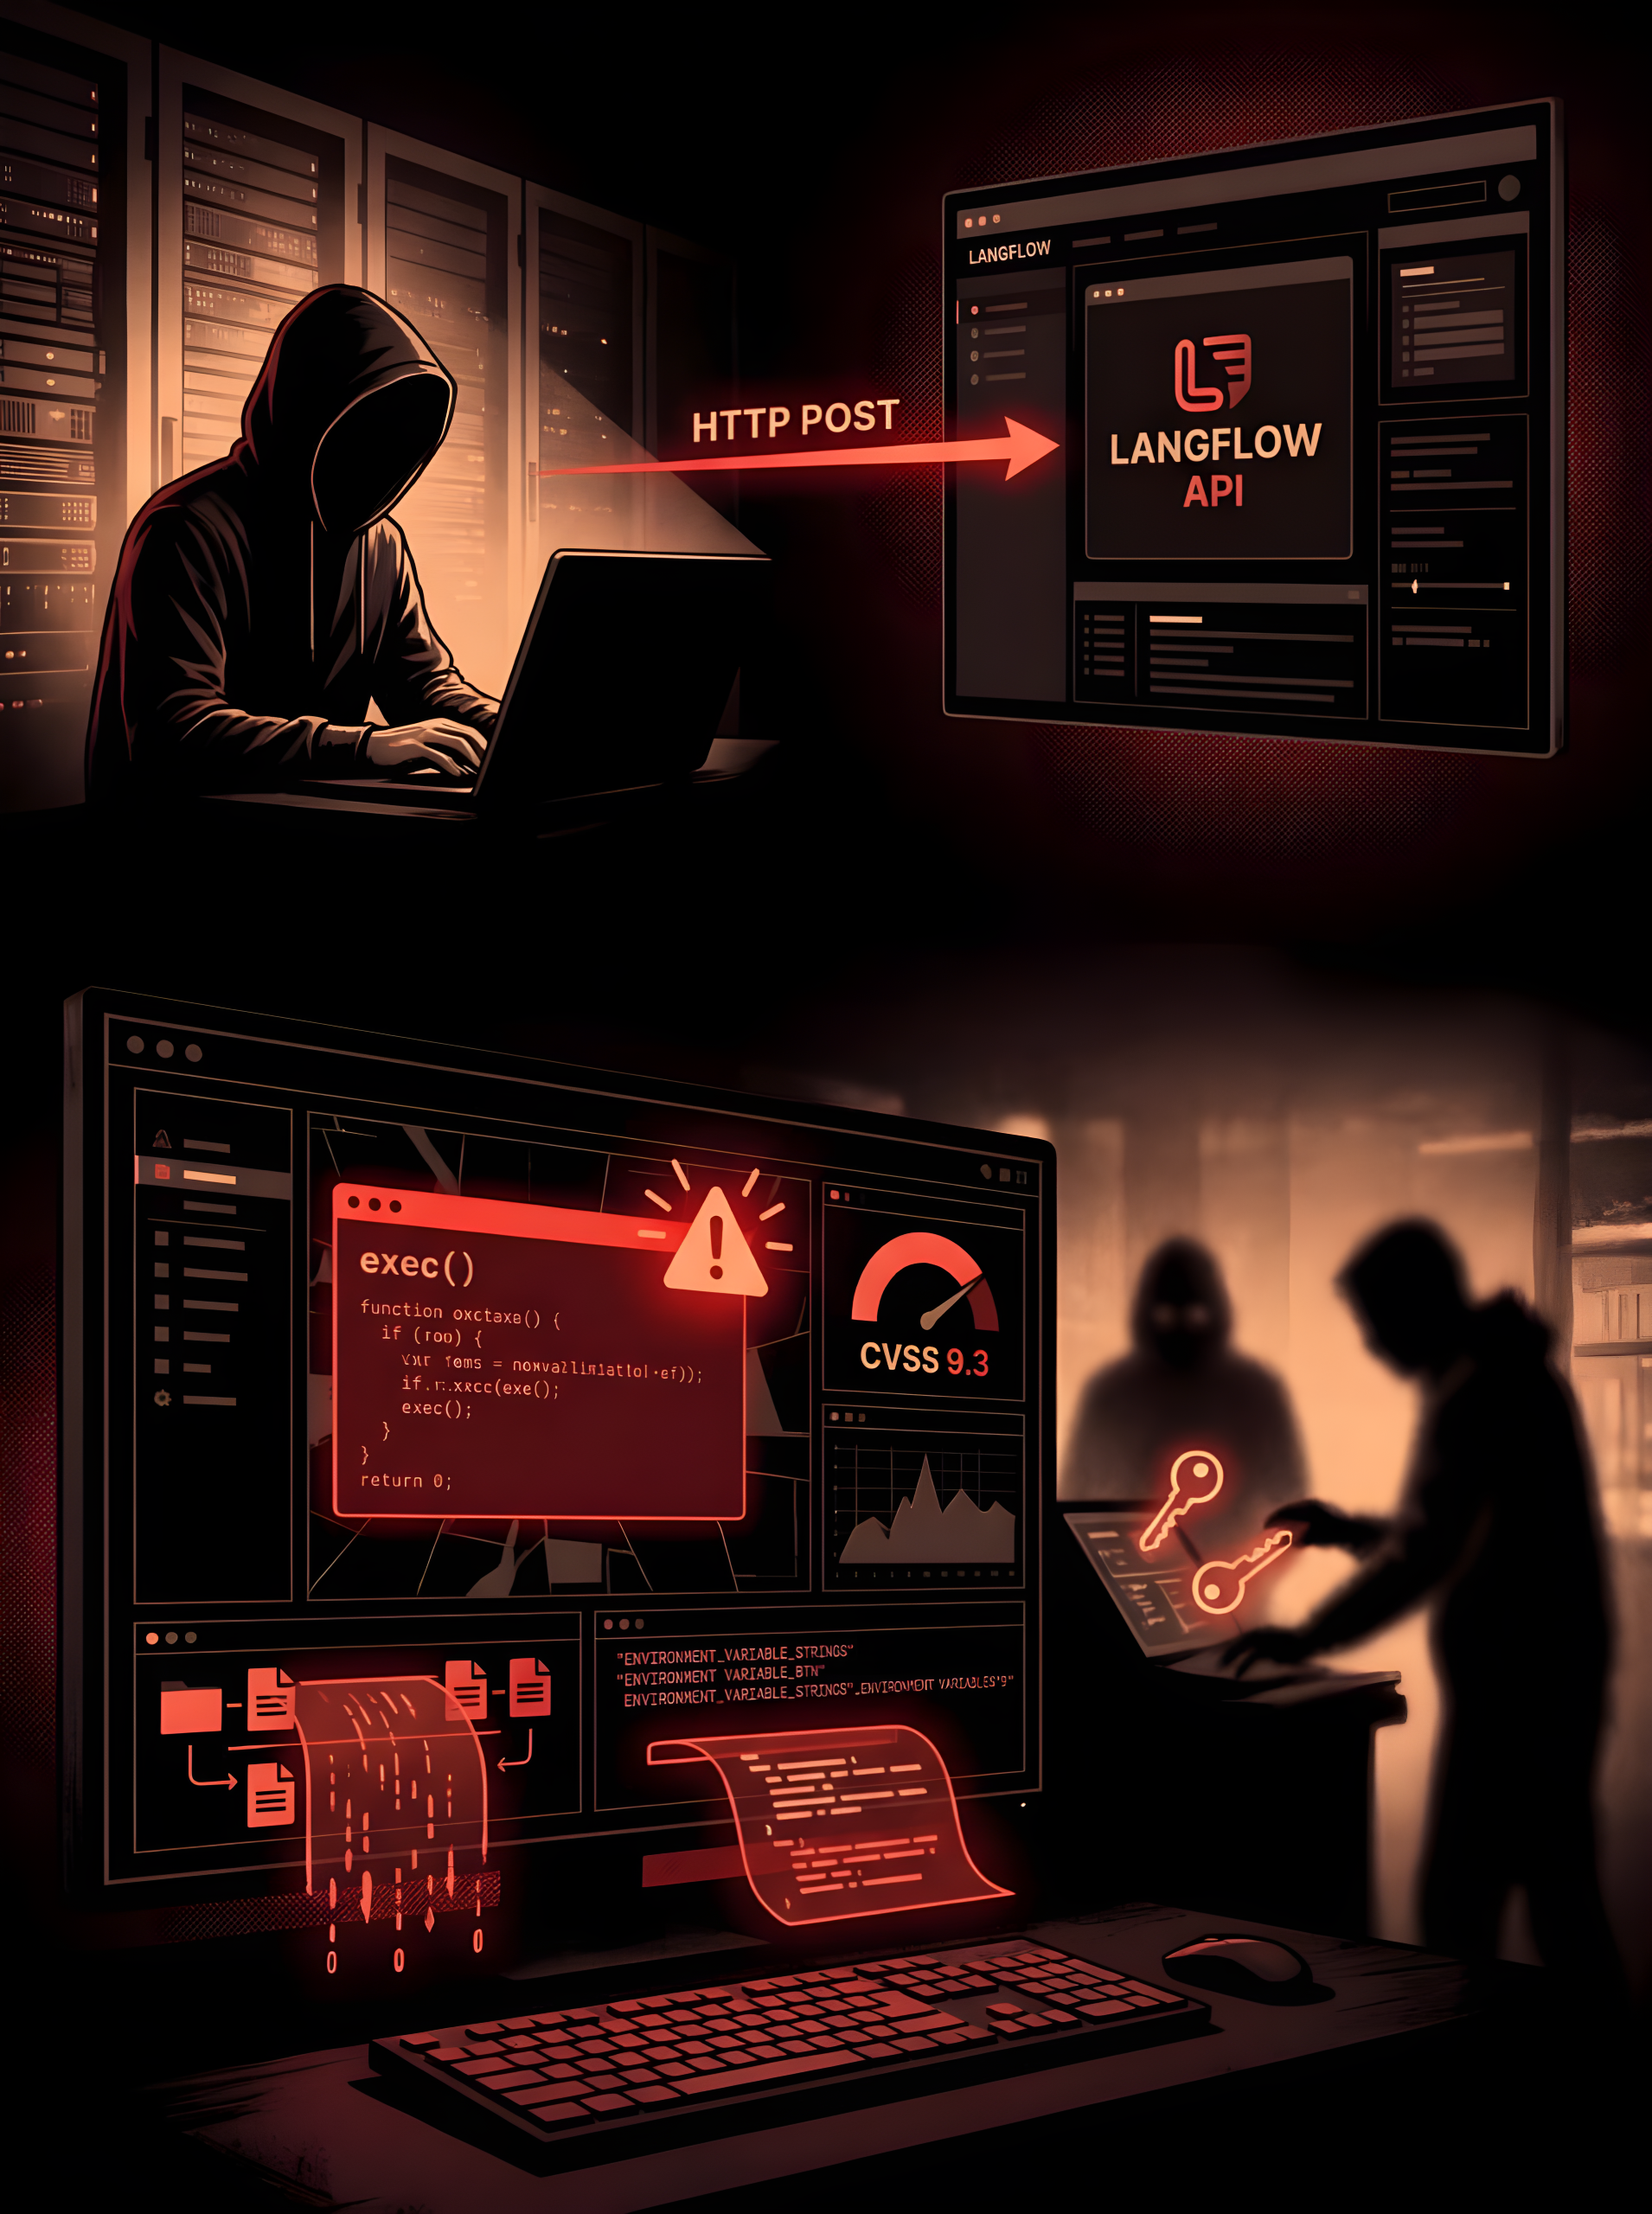
🔧 Критична вразливість CVE-2026-33017 у Langflow дозволяє віддалене виконання коду без автентифікації

Вразливість CVE-2026-33017 з оцінкою CVSS 9.3 впливає на всі версії Langflow до 1.8.1 включно. Проблема знаходиться в ендпоінті POST /api/v1/build_public_tmp/{flow_id}/flow, який дозволяє будувати публічні потоки без перевірки автентифікації. Коли передається…

Читати далі
  • Бер, Пн, 2026
🌐 Хакерська група Handala відновила сайт після вилучення доменів США

Сайт групи Handala Hack Team, пов’язаної з Міністерством розвідки та безпеки Ірану і відповідальної за психологічні операції, був вилучений ФБР та Мін’юстом США 19 березня. Вилучення чотирьох доменів відбулося на…

Читати далі
  • Бер, Пн, 2026
🛡 CISA вимагає негайного патчу для вразливості в Ivanti Endpoint Manager (CVE-2026-1603) через активну експлуатацію

CISA додала критичну вразливість CVE-2026-1603 (CVSS 8.6) в Ivanti Endpoint Manager до каталогу (KEV). Вразливість дозволяє неавтентифікованому зловмиснику з мережевим доступом виконувати довільний код або отримувати підвищені привілеї через помилку…

Читати далі
  • Бер, Пн, 2026
🕵️‍♂️ VoidStealer обходить захист Chrome Application-Bound Encryption через апаратні точки зупинки

Інфостілер VoidStealer використовує нову техніку для обходу Application-Bound Encryption у браузері Google Chrome, яка захищає збережені паролі, куки та інші дані. Замість ін’єкції коду чи підвищення привілеїв зловмисне ПЗ застосовує…

Читати далі
  • Бер, Нд, 2026
🔓 Oracle випустила екстрене оновлення для критичної вразливості CVE-2026-21992

Компанія Oracle випустила позапланове оновлення безпеки для критичної вразливості CVE-2026-21992, яка дозволяє несанкціоноване виконання коду на відстані в продуктах Identity Manager і Web Services Manager. Вразливість має оцінку CVSS 9.8…

Читати далі
  • Бер, Нд, 2026
📱 Російські розвідники проводять масовий фішинг проти Signal і WhatsApp

Групи зловмисників, пов’язані з російськими розвідслужбами, проводять фішингові кампанії для захоплення облікових записів у комерційних месенджерах WhatsApp і Signal. За даними CISA і FBI, атака вже призвела до несанкціонованого доступу…

Читати далі
  • Бер, Нд, 2026
📧 Зловживання сповіщеннями Azure Monitor для фішингу з дзвінком

Служба моніторингу Microsoft Azure Monitor, яка збирає дані з ресурсів Azure, додатків і інфраструктури та надсилає сповіщення про продуктивність, рахунки чи проблеми, почала використовуватися для фішингу з дзвінком. За останній…

Читати далі
  • Бер, Нд, 2026
🛡 Злам популярного сканера вразливостей Trivy через ланцюжок постачання

Популярний сканер вразливостей Trivy, який допомагає розробникам і командам безпеки знаходити проблеми в контейнерах, Kubernetes, репозиторіях коду та хмарній інфраструктурі, став мішенню атаки через ланцюжок постачання від групи зловмисників TeamPCP.…

Читати далі
  • Бер, Сб, 2026
📱 ФБР пов’язало фішингові атаки на Signal з російськими спецслужбами

Федеральне бюро розслідувань США випустило публічне попередження про фішингові кампанії, які проводять угруповання, пов’язані з російськими спецслужбами. Атаки спрямовані на користувачів месенджера Signal та WhatsApp. В результаті скомпрометовано тисячі облікових…

Читати далі
  • Бер, Сб, 2026
📋 CISA додала п’ять активно експлуатованих вразливостей до каталогу відомих загроз

Агентство CISA оновило каталог відомих експлуатованих вразливостей і додало п’ять нових позицій. Це CVE-2025-31277 — переповнення буфера в продуктах Apple, CVE-2025-32432 — ін’єкція коду в Craft CMS, CVE-2025-43510 — неправильне…

Читати далі